Hva er en passordbehandler?
En passordbehandler (password manager) er programvare som hjelper brukere å lage sterke passord, lagre dem sikkert i et kryptert passordhvelv (digitalt hvelv for passord), og hente dem når de logger inn på nettjenester.
Hvelvet er beskyttet av ett enkelt hovedpassord (master password), slik at brukeren bare trenger å huske én sterk pålogging i stedet for dusinvis av separate passord.
De fleste passordbehandlere inkluderer også en passordgenerator som kan lage lange og unike passord. De har ofte også autofyll‑funksjon som fyller inn lagrede påloggingsdetaljer på gjenkjente nettsteder og i‑apper. Det gjør det mye enklere å bruke et forskjellig sterkt passord for hver konto uten å måtte memorere eller skrive inn hver enkelt manuelt.
- En passordbehandler lagrer pålitelig påloggingsopplysninger i et kryptert passordhvelv og hjelper brukere å opprettholde sterke, unike passord på tvers av kontoer.
- Anerkjente passordbehandlere kan forbedre passordsikkerheten betydelig, men ingen løsning er helt uten risiko.
- Moderne passordbehandlere kan også tilby passordhelsekontroller, varsler ved datainnbrudd, passkey (passnøkkel)-støtte, synkronisering på flere enheter og sikker lagring av andre sensitive opplysninger.
- Et sterkt, unikt hovedpassord og flerfaktorautentisering er viktig for å beskytte tilgang til passordhvelvet.
- Når du velger en passordbehandler, vurder sikkerhetsarkitektur, gjenopprettingsmuligheter, enhets‑ og nettleserkompatibilitet, synkronisering, brukervennlighet og åpenhet om sikkerhetspraksis
Hvordan fungerer en passordbehandler?
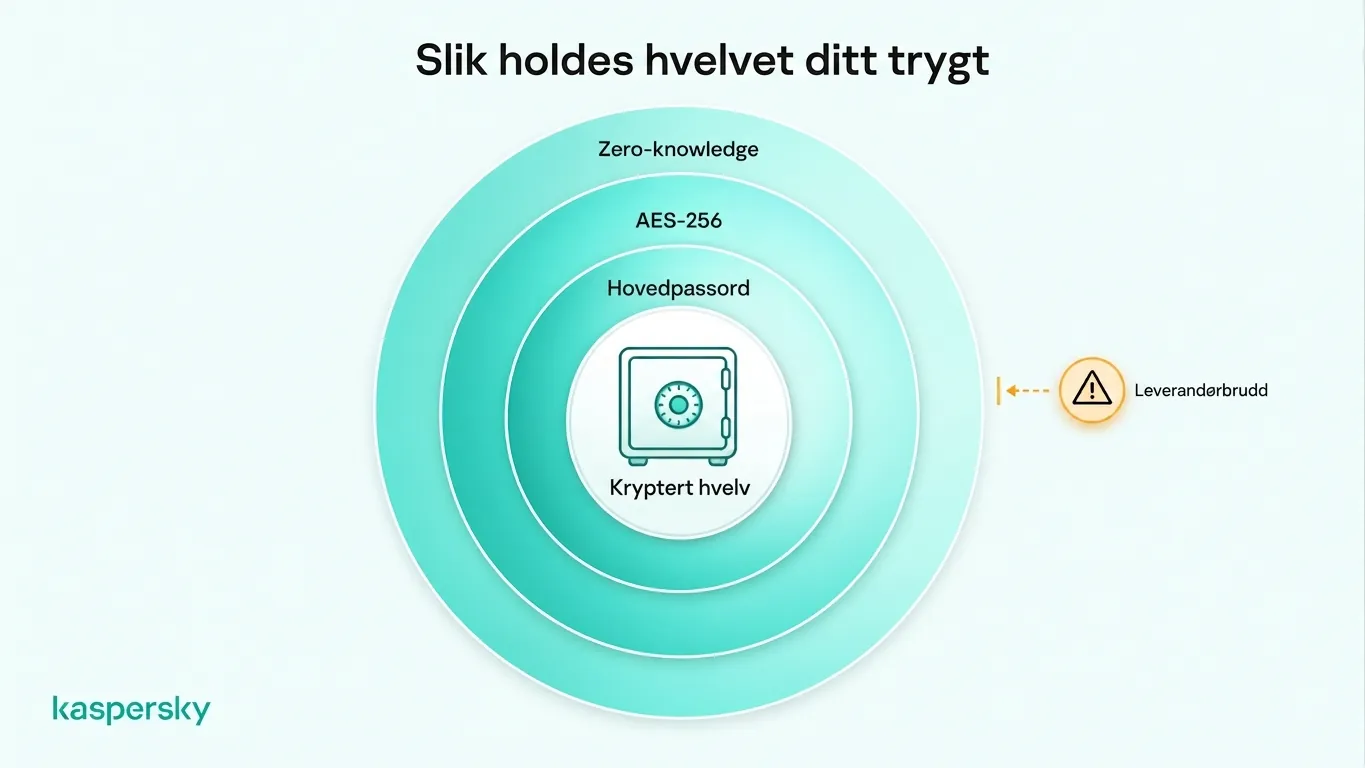
En passordbehandler fungerer ved å lagre påloggingsopplysninger i et kryptert digitalt passordhvelv. Den kan deretter hente dem når de trengs. Ett enkelt hovedpassord fungerer som nøkkelen til hvelvet: det beskytter tilgang til opplysningene og annet innhold som er lagret der.
Fra brukerens perspektiv er prosessen enkel:
- Opprett eller lagre påloggingsopplysninger: Når du registrerer deg på et nettsted, for eksempel en nettbutikk, kan passordbehandleren generere et sterkt, unikt passord og lagre de nye påloggingsopplysningene.
- Krypter og lagre dem: Opplysningene lagres i et beskyttet hvelv som låses opp med hovedpassordet. Mange passordbehandlere kan også lagre andre sensitive data som dokumenter og ID i det krypterte hvelvet.
- Synkroniser på tvers av enheter: Der det er støtte for det, kan det krypterte hvelvet synkronisere mellom mobil, nettbrett og PC slik at lagrede pålogginger er tilgjengelige på flere enheter.
- Hent og autofyll: Når brukeren kommer tilbake til et gjenkjent nettsted eller i‑app, kan passordbehandleren hente og automatisk fylle inn lagrede påloggingsopplysninger. Mange passordbehandlere tilbyr også nettleserutvidelser som hjelper med å lagre og autofylle pålogginger under surfing.
Passordbehandlere kan også holde oversikt over endringer i brukernavn og passord i hvelvet, og tilby å oppdatere de lagrede opplysningene for et nettsted eller en app ved behov.
Passordbehandlere krypterer lagrede opplysninger for å beskytte dem mot uautorisert tilgang. Noen bruker også en nullkunnskapsbevis‑arkitektur (zero‑knowledge / ZKP), som betyr at leverandøren ikke kan dekryptere innholdet i brukerens hvelv. Kaspersky Password Manager bruker AES-256‑kryptering og en nullkunnskapsbevis‑arkitektur for å beskytte lagrede opplysninger.
Hva kan en passordbehandler gjøre?
Moderne passordbehandlere kan håndtere langt mer enn grunnleggende passordlagring.
|
Funksjon |
Hvorfor det er viktig |
|
Kryptert passordhvelv |
Beskytter passord og annen sensitiv informasjon på ett sikkert sted |
|
Passordgenerator |
Genererer sterke, unike passord for forskjellige kontoer |
|
Autofyll |
Gjør det enklere å bruke komplekse passord uten at brukeren må huske eller skrive dem inn manuelt |
|
Passordhelsekontroller |
Hjelper med å identifisere svake, gjenbrukte eller kompromitterte passord |
|
Synkronisering på tvers av enheter |
Gjør lagrede pålogginger tilgjengelige på støttede enheter |
|
Støtte for autentisering |
Kan generere to‑faktor‑autentiseringskoder for kontoer som støtter det |
|
Støtte for passkeys |
Hjelper med å administrere nyere passordfrie legitimasjoner og passkeys (passnøkler) sammen med tradisjonelle passord |
|
Sikker datalagring |
Beskytter sensitive opplysninger som dokumenter, betalingsinformasjon, adresser og offisielle IDs |
Disse funksjonene finnes i dagens passordbehandlere. Kaspersky Password Manager støtter passordgenerering, autofyll, synkronisering på tvers av enheter, passkeys, en innebygd autentifikator, passordhelsekontroller og kryptert lagring for dokumenter og betalingsinformasjon.
Autofyll kan også gi nyttig advarsel om mulig phishing. Hvis en kjent påloggingsside ikke gir forventet autofyll‑forslag, bør du sjekke nettadressen nøye. En falsk side kan bruke et annet domene som ikke stemmer med de lagrede opplysningene dine. Samtidig kan autofyll også feile på legitime nettsteder, så oppførselen alene kan ikke bekrefte at en side er sikker.
Er passordbehandlere trygge?
Anerkjente passordbehandlere kan forbedre passordsikkerheten betydelig, men ingen sikkerhetsverktøy er helt uten risiko. I de fleste tilfeller er det sikrere å lagre sterke, unike passord i et kryptert hvelv enn å gjenbruke passord eller oppbevare påloggingsopplysninger i usikrede notater eller regneark.
En vanlig bekymring er at en passordbehandler samler mange pålogginger på ett sted. Det gjør hvelvet spesielt viktig å beskytte. Det betyr ikke at hvert passord automatisk er eksponert hvis tjenesten blir angrepet. Sterk kryptering kan gjøre stjålet hvelvdata ekstremt vanskelig å tyde uten de nødvendige påloggingsopplysningene eller kryptografiske nøkler for å låse det opp.
Kryptering er bare én del av passordbehandler‑sikkerheten. Passordbehandlere kan ikke forhindre alle angrep, for eksempel brukere som taster inn legitimasjon på phishing‑nettsteder eller at skadelig programvare kompromitterer enheten deres. Å bruke et sterkt hovedpassord, aktivere flerfaktorautentisering der det er støtte for det, og holde enheter oppdatert kan bidra til å redusere disse risikoene.
Kan passordbehandlere bli hacket?
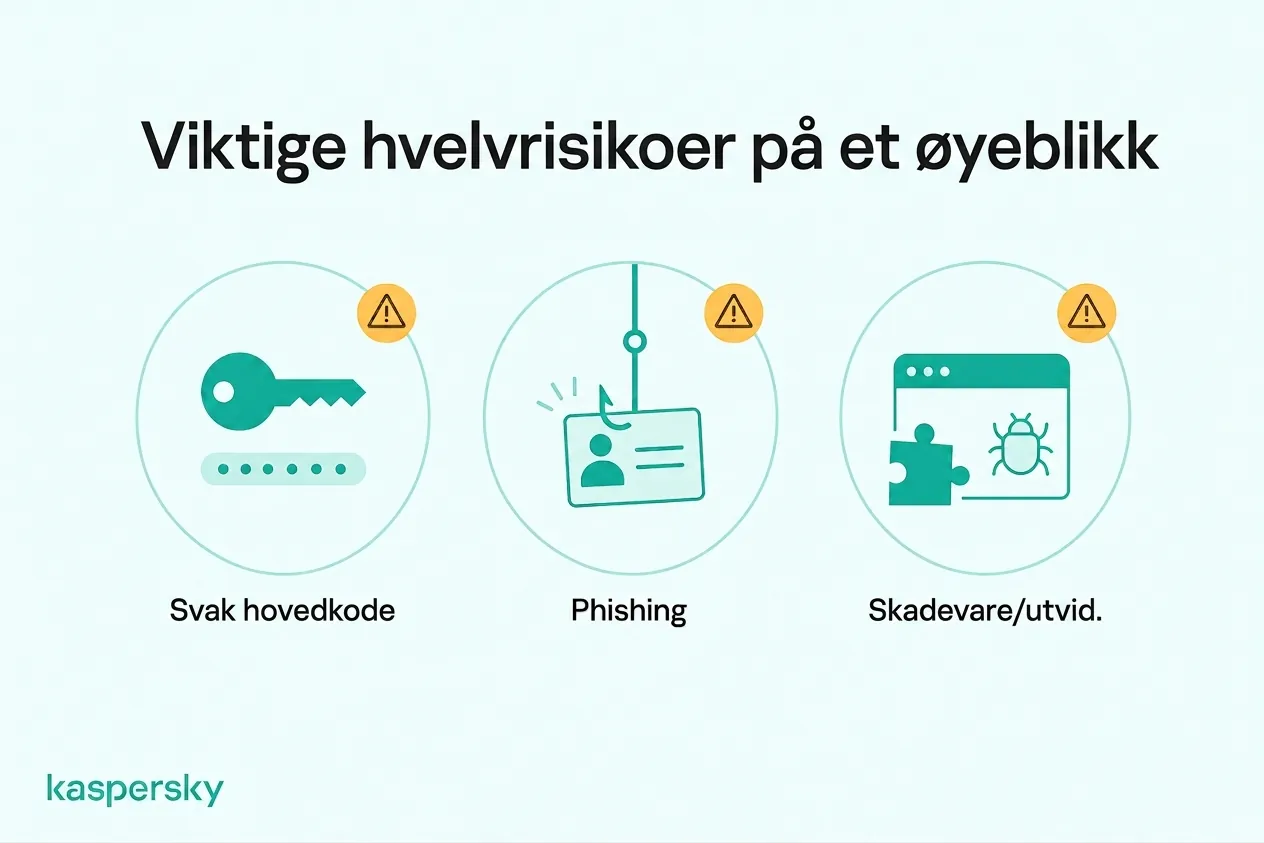
Ja. Passordbehandlere, deres leverandører og individuelle brukere kan alle bli mål for angrep. Vanlige risikoer inkluderer:
- Et svakt eller kompromittert hovedpassord.
- Phishing som lurer brukere til å avsløre hvelvopplysninger.
- Skadelig programvare eller ondsinnede nettleserutvidelser som fanger opp sensitiv informasjon.
- Sikkerhetssårbarheter i passordbehandlerens programvare.
- Et leverandørbrudd som eksponerer kontoinformasjon eller krypterte hvelvdata.
Et brudd hos en passordbehandler‑leverandør betyr ikke automatisk at angripere får tilgang til brukernes passord. Konsekvensene avhenger av hvilken informasjon som ble eksponert, hvordan hvelvet er beskyttet, og om angriperne også fikk tak i informasjonen som trengs for å dekryptere det.
Noen passordbehandlere bruker nullkunnskapsbevis‑arkitektur, som betyr at leverandøren ikke har tilgang til informasjonen som trengs for å dekryptere innholdet i brukerens hvelv. Dette kan redusere konsekvensene av et leverandør‑brudd, selv om det ikke fjerner risikoer som phishing, skadelig programvare eller kompromitterte påloggingsopplysninger.
Hvordan bruker du en passordbehandler trygt?
En viktig del av passordbehandler‑sikkerheten er styrken på hovedpassordet. Det bør være sterkt, unikt og aldri gjenbrukes for andre kontoer.
Du kan legge til et ekstra beskyttelseslag ved å aktivere flerfaktorautentisering (MFA / flerfaktorautentisering). Aktiver MFA der det er støtte for det for å beskytte mot uautorisert tilgang. Avhengig av passordbehandler kan dette innebære en autentifikator‑app eller en fysisk sikkerhetsnøkkel. Fingeravtrykk og ansiktsgjenkjenning kan også gi praktisk tilgang på støttede enheter.
Andre nyttige tiltak inkluderer:
- Hold passordbehandleren, nettleserutvidelsen, nettleseren og enhetene oppdatert slik at de siste sikkerhetsfikser er installert.
- Sett opp en sikker gjenopprettingsmetode slik at tilgang kan gjenopprettes trygt hvis det blir nødvendig.
- Svar raskt på advarsler om at et passord er svakt, gjenbrukt eller kompromittert. Bytt det ut med et nytt unikt passord.
- Gå gjennom konto‑ og enhetstilgang jevnlig og fjern det du ikke lenger bruker.
Uavhengig testet og prisbelønt av bransjens ledende laboratorier.



Hvorfor bør jeg bruke en passordbehandler?
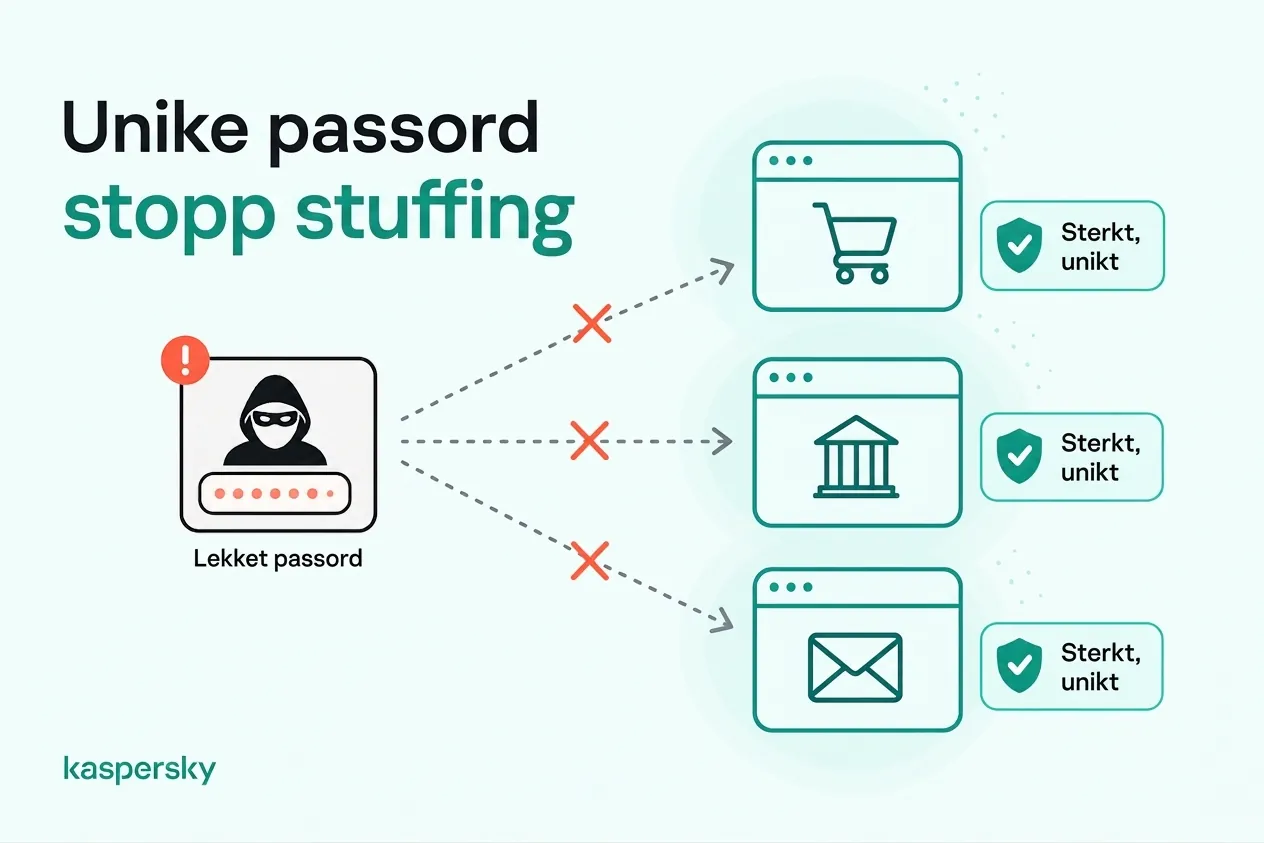
Å bruke en passordbehandler gjør det enklere å beskytte hver konto med et sterkt, unikt passord. Hvis kriminelle får tak i et passord i et datainnbrudd, kan de forsøke det på andre nettsteder i et angrep kjent som credential stuffing. Unike passord hindrer at én kompromittert konto setter andre i fare.
Det blir raskt upraktisk å huske forskjellige sterke passord for alle kontoer. Sterke passord bør være lange, unike og vanskelige å gjette — unngå personlige opplysninger eller gjenkjennelige mønstre. En passordbehandler kan generere og lagre disse passordene sikkert, slik at brukeren slipper å memorere dem.
Det finnes også praktiske hverdagsfordeler. Passordbehandlere kan gjøre innlogging raskere, redusere antall tilbakestillinger av glemte passord, og holde påloggingsopplysninger tilgjengelige på støttede mobiltelefoner, bærbare og nettbrett.
Passordhelsekontroller kan også hjelpe med å identifisere svake, gjenbrukte eller kompromitterte legitimasjoner, og gjør det enklere å styrke kontoer som allerede er utsatt.
Hvilke typer passordbehandlere finnes?
Passordbehandlere faller vanligvis i tre hovedkategorier: nettleserbaserte, frittstående eller sky‑synkroniserte, og lokale/uten nett. Noen produkter kombinerer funksjoner fra flere kategorier, men hver tilnærming gir ulik balanse mellom bekvemmelighet, synkronisering og kontroll.
Nettleserbaserte passordbehandlere
Disse er bygget inn i nettlesere eller operativsystemets økosystem og kan lagre og autofylle pålogginger under vanlig surfing. De er praktiske og synkroniserer ofte automatisk mellom enheter som er logget på samme konto.
Nettleserbaserte løsninger kan ha sterk kryptering og nyttige sikkerhetsfunksjoner, så de bør ikke settes som usikre per definisjon. Deres hovedbegrensning er ofte avhengighet til økosystemet. Brukere som ofte bytter mellom nettlesere eller operativsystemer kan oppleve at de er mindre fleksible enn en dedikert tjeneste.
Frittstående eller sky‑synkroniserte passordbehandlere
Frittstående passordbehandlere er dedikerte apper eller tjenester for legitimasjonshåndtering. De tilbyr vanligvis krypterte hvelv pluss synkronisering på tvers av enheter, passordgenerering, autofyll, passordhelsekontroller, støtte for passkeys og lagring av andre sensitive data.
De passer ofte for brukere som ønsker at én passordbehandler skal fungere konsekvent på flere nettlesere og operativsystemer. Avveiningen er at brukeren stoler på en ekstra leverandør for å lagre og synkronisere kryptert hvelvdata på en sikker måte.
Lokale eller offline passordbehandlere
Lokale passordbehandlere lagrer hvelvet på brukerens egen enhet i stedet for å synkronisere det automatisk via en skytjeneste.
Dette gir mer direkte kontroll over hvor hvelvet lagres. Det betyr også at brukeren må håndtere sikkerhetskopiering og synkronisering manuelt. Det gjør dem mindre praktiske for folk som ofte skifter mellom mange enheter.
En innebygd nettleserpassordbehandler kan være tilstrekkelig for noen som stort sett bruker ett operativsystem eller én nettleser og ønsker enkel lagring og autofyll. En dedikert passordbehandler kan derimot være mer fornuftig for brukere som ønsker bredere tverrplattform‑støtte, flere sikkerhetsfunksjoner og mer kontroll over hvordan legitimasjoner administreres.
Hvordan velger du en passordbehandler?
Den beste passordbehandleren kombinerer sterk sikkerhet med funksjoner du faktisk vil bruke. Se etter pålitelig kryptering, åpen sikkerhetspraksis, sikre gjenopprettingsmuligheter og kompatibilitet med enhetene dine. Passordgenerering, autofyll og synkronisering bør også gjøre det enkelt å beskytte kontoene dine uten å skape unødvendig kompleksitet.
Nyttige kriterier inkluderer:
- Sterk kryptering og sikkerhetsarkitektur: Velg en passordbehandler som bruker industristandard kryptering, som AES-256, og som tydelig forklarer hvordan dataene dine beskyttes. En nullkunnskapsbevis‑arkitektur kan gi ekstra trygghet ved å hindre leverandøren i å dekryptere hvelvet.
- Flerfaktorautentisering (MFA): Tilleggsautentisering kan gjøre det vanskeligere for uvedkommende å få tilgang til hvelvet selv om hovedpassordet er kompromittert.
- Sikre gjenopprettingsmuligheter: Finn ut om leverandøren tilbyr gjenopprettingsnøkler, godkjent‑enhet‑gjenoppretting eller andre sikre metoder for å få tilbake tilgang. Forstå hva som skjer hvis du mister både hovedpassord og gjenopprettingsmuligheter.
- Passordgenerering og autofyll: Disse funksjonene gjør det enklere å opprette og faktisk bruke sterke, unike passord på tvers av kontoer.
- Passordhelse og overvåking av datalekkasjer: Sjekk om manageren identifiserer svake, gjenbrukte eller kompromitterte passord og gir klare anbefalinger for å bytte dem.
- Enhets‑ og nettleserkompatibilitet: Sørg for at passordbehandleren fungerer med mobilene, datamaskinene, operativsystemene og nettleserne du bruker. Dette er et av de mest praktiske hensynene ved valg av tjeneste.
- Synkronisering på tvers av enheter: Hvis du bruker flere enheter, se etter sikker synkronisering slik at legitimasjonene er tilgjengelige når du trenger dem.
- Støtte for passkeys: Sjekk om passordbehandleren kan lagre, administrere og bruke passkeys (passnøkler) på dine foretrukne enheter og nettlesere, spesielt hvis du allerede bruker passordfrie pålogginger.
- Åpenhet om sikkerhetsrutiner: Leverandører bør tydelig forklare krypteringen, personvernmodellen, oppdateringsprosessen og hvordan sikkerhetsproblemer håndteres.
Brukervennlighet betyr også noe. En passordbehandler forbedrer bare sikkerheten hvis den er komfortabel å bruke konsekvent, så den bør passe naturlig inn i daglig surfing og påloggingsrutiner.
Kaspersky Password Manager samler disse funksjonene i én løsning. Den bruker AES-256‑kryptering og en nullkunnskapsbevis‑arkitektur for å beskytte lagrede opplysninger, samtidig som passordgenerering, autofyll og synkronisering på tvers av enheter gjør det enklere å håndtere sterke, unike passord. Ytterligere funksjoner, inkludert passordhelsekontroller og en innebygd autentifikator, hjelper brukere med å administrere sine legitimasjoner og styrke kontosikkerheten.
Pris kan også være et hensyn, men det bør komme etter sikkerhet og brukervennlighet. Gratis‑ eller prøveversjoner kan være nyttige for å teste om en passordbehandler passer dine behov før du binder deg til en betalt plan.
Relaterte artikler:
- Tips for å lage et sterkt og unikt passord
- Hvordan unngå datatyveri
- Hva er 2FA og hvordan forbedrer det nettsikkerheten?
- Hvordan forbedrer identitetssikring beskyttelsen av din digitale identitet?
Anbefalte produkter:
- Kaspersky Premium med innebygd passordbehandler
- Last ned en gratis 30‑dagers prøve av vår premiumplan
- Kaspersky Mobile Security
FAQs
Hva skjer hvis jeg glemmer hovedpassordet?
Gjenopprettingsmuligheter varierer mellom passordbehandlere. Noen tilbyr sikre gjenopprettingsmetoder, mens nullkunnskaps‑tjenester kanskje ikke kan gjenopprette hovedpassordet for deg. Gå gjennom og konfigurer tilgjengelige gjenopprettingsmuligheter før de trengs.
Kan jeg overføre passordene mine til en ny passordbehandler?
Ja. Mange passordbehandlere støtter import av legitimasjon fra nettlesere eller andre passordbehandlere. Hvis overføringen krever en ukryptert eksportfil, for eksempel en CSV, slett denne sikkert etter at du har bekreftet at passordene ble importert vellykket.
Kan jeg få tilgang til passordene mine uten internett?
Som regel ja. Mange passordbehandlere beholder en kryptert lokal kopi av hvelvet på enheten, slik at du kan få tilgang offline. Synkronisering og enkelte nettbaserte funksjoner krever imidlertid internettforbindelse.
Kan jeg bruke en passordbehandler på flere enheter?
Ja, hvis passordbehandleren støtter synkronisering på tvers av enheter. Dette kan gjøre det samme krypterte hvelvet tilgjengelig på støttede enheter.