Hva er sikkerhet for mobilapper?
Sikkerhet for mobilapper, eller mobil applikasjonssikkerhet, er praksisen med å beskytte mobilapper, dataene de håndterer og tjenestene de kobler seg til mot uautorisert tilgang, misbruk og cyberangrep.
Dette er viktig fordi mobilapper ofte brukes til sensitive aktiviteter som netthandel, banktjenester, meldinger og tilgang til forretningssystemer. En sikkerhetssvakhet i en app kan eksponere personopplysninger, innloggingsinformasjon, betalingsdata eller bedriftsregistre.
Sikkerhet for mobilapper skiller seg fra sikkerhet for selve enheten, som handler om å beskytte telefonen eller nettbrettet. Den skiller seg også fra app‑personvern, som handler om hvordan personopplysninger samles inn og deles.
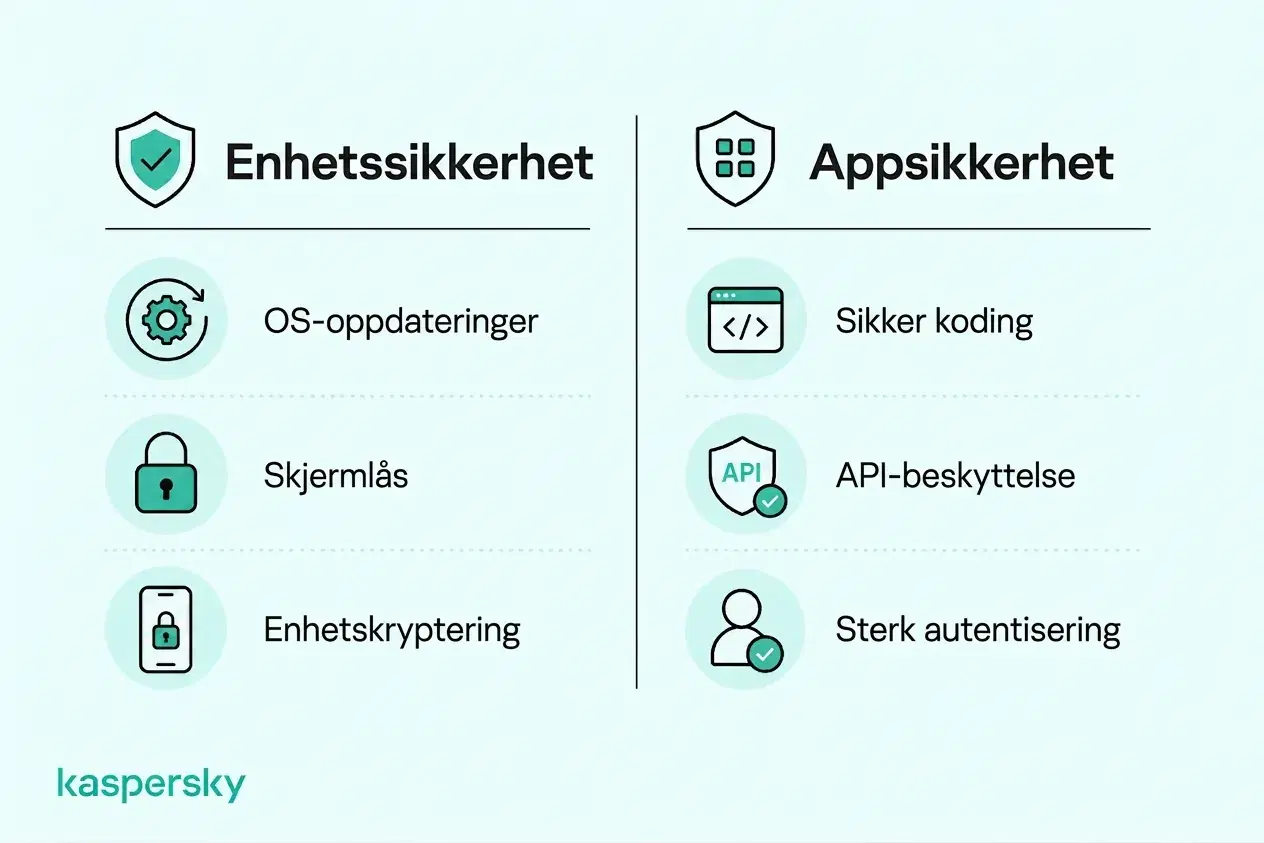
Ansvar er også delt. Utviklere må bygge og teste apper sikkert, organisasjoner må håndtere tilgang og beskytte tilkoblede systemer, og brukere må holde apper oppdatert og kontoer beskyttet.
- Sikkerhet for mobilapper beskytter apper, brukerdata og tjenestene appene kobler til.
- Vanlige risikoer inkluderer usikker lagring av data, svak autentisering, sårbare APIs, ondsinnede apper og utdaterte komponenter.
- Utviklere er ansvarlige for sikker design, koding, testing og vedlikehold.
- Brukere kan redusere risiko ved å installere apper fra pålitelige kilder, gjennomgå tillatelser, holde programvare oppdatert og beskytte kontoene sine.
- Virksomheter bør kontrollere tilgang til bedriftsapper og data, særlig på ansattes og BYOD‑enheter.
- Sikkerhet for mobilapper henger sammen med enhetssikkerhet og personvern, men er ikke det samme.
Hva er de vanligste truslene og sårbarhetene mot mobilapper?
En sårbarhet er en svakhet i en app eller i støttesystemene. Angrepsmetoder er måtene svakhetene utnyttes på. Konsekvensene kan variere fra datatap til nesten umiddelbare økonomiske tap.
Vanlige risikoer påvirker både Android‑ og iOS‑apper og overlapper med problemstillinger som fremheves i OWASP Mobile Top 10, inklusive usikker datahåndtering, svak autentisering, sårbar kommunikasjon og usikre programvarekomponenter. Disse svakhetene kan ramme alt fra bank‑ og handleapper til meldingsplattformer og forretningsprogramvare.
Usikker datalagring og kommunikasjon
Sensitiv informasjon kan bli eksponert hvis en app lagrer den usikkert på enheten, sender den over svakt beskyttede forbindelser eller stoler på sårbare APIs.
Dette kan sette personopplysninger, påloggingsopplysninger, betalingsinformasjon og bedriftsdata i fare. En usikker finansapp kan for eksempel eksponere transaksjonsdetaljer, og en sårbar bedriftsapp kan lekke kundeopplysninger eller konfidensielle dokumenter.
Svak autentisering og tilgangskontroller
Dårlig autentisering, usikker håndtering av sesjoner og svake autorisasjonsmekanismer kan tillate angripere å få tilgang til kontoer eller informasjon de ikke skal nå.
Mulige utfall inkluderer kaprede kontoer, eskalering av privilegier eller tilgang til en annen brukers data. I en handleapp kan dette eksponere lagrede betalingsopplysninger; i en bedriftsapp kan det gi uautorisert tilgang til interne registre eller administrative funksjoner.
Ondsinnet programvare, manipulering av apper og reverse engineering
Mobilsikkerhetstrusler omfatter også ondsinnede apper, spionvare, banker‑Trojanere og falske versjoner av legitime apper. Disse kan være designet for å stjele påloggingsinformasjon, overvåke aktivitet eller omdirigere betalinger.
Reverse engineering innebærer å analysere en applikasjons kode eller oppførsel for å forstå hvordan den virker. Selv om dette kan støtte legitim sikkerhetsforskning, kan angripere bruke det for å finne svakheter eller omgå beskyttelser. Applikasjonsmanipulasjon innebærer uautoriserte endringer som kan endre funksjonalitet, kompromittere sikkerhetskontroller eller legge til rette for svindel. Legitime apper kan også inneholde sårbarheter som angripere utnytter.
Utdatert programvare og sårbare komponenter
Apper avhenger ofte av tredjeparts SDKs, biblioteker og andre programvarekomponenter. Hvis disse er utdaterte eller usikre, kan de introdusere svakheter selv når appens egen kode er godt designet.
Uoppdaterte apper og komponenter uten støtte er særlig risikable fordi kjente sårbarheter kan forbli utnyttbare. Forsyningskjedeproblemer i programvare kan også påvirke mange apper samtidig når de er avhengige av den samme sårbare tredjepartskomponenten.
Hva bør en sjekkliste for sikkerhet for mobilapper inneholde?
En sjekkliste for sikkerhet for mobilapper bør dekke fem kjerneområder: arkitektur og tillatelser, autentisering og autorisasjon, datalagring og personvern, nettverkskommunikasjon og APIs, samt applikasjonsintegritet og testing.
Disse tiltakene bør vurderes gjennom hele utviklings‑ og vedlikeholdsfasen av en app. Utviklere og organisasjoner som drifter mobil‑tjenester er først og fremst ansvarlige for å implementere dem, for eksempel ved å bruke rammeverk som OWASP Mobile Application Security Verification Standard (MASVS) sammen med Android‑ og iOS‑sikkerhetsveiledning.
Sikker arkitektur og tillatelser
Apper bør følge prinsippet om minste privilegium. Gi brukerkontroller, komponenter og tjenester kun den tilgangen de trenger.
Utviklere bør unngå hardkodede passord, API‑nøkler og andre hemmeligheter, og minimere unødvendig eksponering av sensitiv informasjon. Tredjeparts SDKs og avhengigheter bør vurderes for sårbarheter gjennom hele livssyklusen, og applikasjonsarkitekturen bør begrense virkningen hvis en komponent kompromitteres.
Autentisering og autorisasjon
Autentisering bør verifisere brukere på en sikker måte, mens autorisasjon bør kontrollere hva hver bruker kan få tilgang til. Viktige tilgangsbeslutninger bør håndheves på serveren i stedet for å stole kun på mobilappen.
Apper bør støtte passende MFA og sikker konto‑gjenoppretting. Autentiseringstokener bør beskyttes gjennom sikker lagring og forsiktig sesjonshåndtering slik at brukere ikke får tilgang til informasjon eller funksjoner utenfor sine rettigheter.
Sikker datalagring og personvern
Kryptering i mobilapper bidrar til å beskytte sensitiv informasjon som lagres på enheter og i backend‑systemer. Kombinert med passende tilgangskontroller og sikker nøkkelhåndtering, reduserer kryptering risikoen for uautorisert dataeksponering.
Android Keystore kan trygt lagre kryptografiske nøkler på Android‑enheter. iOS Keychain tilbyr beskyttet lagring for legitimasjon og andre små sensitive data. Ingen av dem bør være en grunn til å lagre mer informasjon enn nødvendig.
Apper bør også minimere unødvendig innsamling og lagring, og forhindre at sensitiv informasjon dukker opp i logger, sikkerhetskopier, varsler eller eksponerte grensesnitt.
Sikker nettverkskommunikasjon og APIs
Kommunikasjon mellom appen og serverne bør bruke HTTPS med riktig konfigurerte TLS.
APIs bør kreve sikker autentisering og autorisasjon og validere forespørsler på serveren. Ytterligere beskyttelse mot avlytting eller manipulasjon kan være nødvendig for apper med høyere risiko, men sensitiv data bør aldri sendes via usikrede kanaler.
Applikasjonsintegritet og sikkerhetstesting
Kontroller for applikasjonsintegritet hjelper med å oppdage eller avskrekke uautoriserte endringer, mens testing av mobilapp‑sikkerhet identifiserer sårbarheter før angripere kan utnytte dem. Sammen hjelper disse tiltakene utviklere med å redusere sikkerhetsrisiko gjennom hele applikasjonens livssyklus.
Kodeobfuskering, integritetskontroller og runtime‑beskyttelser kan gjøre reverse engineering og manipulering vanskeligere. Disse tiltakene kan imidlertid ikke garantere at en applikasjon er immun mot angrep.
Sikkerhetstesting bør også bygges inn i utviklingsprosessen i stedet for å utsettes til lansering. Dette kan inkludere:
- SAST: gjennomgang av kildekode eller binære filer for sikkerhetssvakheter.
- DAST: testing av den kjørende applikasjonen for utnyttbar oppførsel.
- Sårbarhetsanalyser: identifisere og prioritere kjente svakheter.
- Penetrasjonstest: simulere realistiske angrep for å teste om sårbarheter faktisk kan utnyttes.
Testing bør gjentas etter vesentlige endringer i applikasjonen og når nye trusler eller sårbarheter oppstår.
|
Sikkerhetsområde |
Viktige verifikasjonsspørsmål |
|
Arkitektur og tillatelser |
Følger appen prinsippet om minste privilegium? Er tredjepartsavhengigheter vurdert for sårbarheter? |
|
Autentisering og autorisasjon |
Verifiseres brukere på en sikker måte? Håndheves tilgangskontroller på serveren? |
|
Datalagring og personvern |
Er sensitiv informasjon beskyttet i lagring? Unngås unødvendig datainnsamling? |
|
Nettverkskommunikasjon |
Er forbindelsene mellom app og applikasjonsserver kryptert? Er APIs riktig sikret? |
|
Applikasjonsintegritet og testing |
Er appen beskyttet mot relevante manipulasjonsrisikoer? Utføres sikkerhetstesting jevnlig? |
Hvordan kan du forbedre sikkerheten for mobilapper?
Sikkerhet for mobilapper avhenger både av hvordan applikasjoner bygges og hvordan de brukes. Utviklere er ansvarlige for sikker design, koding, testing og beskyttelse av backend, mens privatpersoner og virksomheter kan redusere risiko gjennom tryggere appvalg, kontosikkerhet, tillatelser og enhetshåndtering.
Sikkerhetsprogramvare kan legge et ekstra lag med beskyttelse mot enkelte trusler, som malware, phishing og ondsinnede lenker, men den kan ikke reparere usikker app‑kode eller sårbarheter i en tjenesteleverandørs backend.
Beste praksis for sikkerhet for mobilapper for privatpersoner
- Last ned apper fra pålitelige kilder: Foretrekk anerkjente app‑butikker, sjekk utvikleren og vær forsiktig med ukjente APK‑filer eller installasjonslenker.
- Gjenomgå tillatelser: Begrens unødvendig tilgang til posisjon, kontakter, kamera, mikrofon og annen sensitiv informasjon.
- Hold apper oppdatert: Installer applikasjons‑ og operativsystemoppdateringer raskt og fjern apper som ikke er i bruk eller ikke lenger støttes.
- Beskytte kontoer: Bruk unike passord, en passord‑administrator og MFA der det er tilgjengelig.
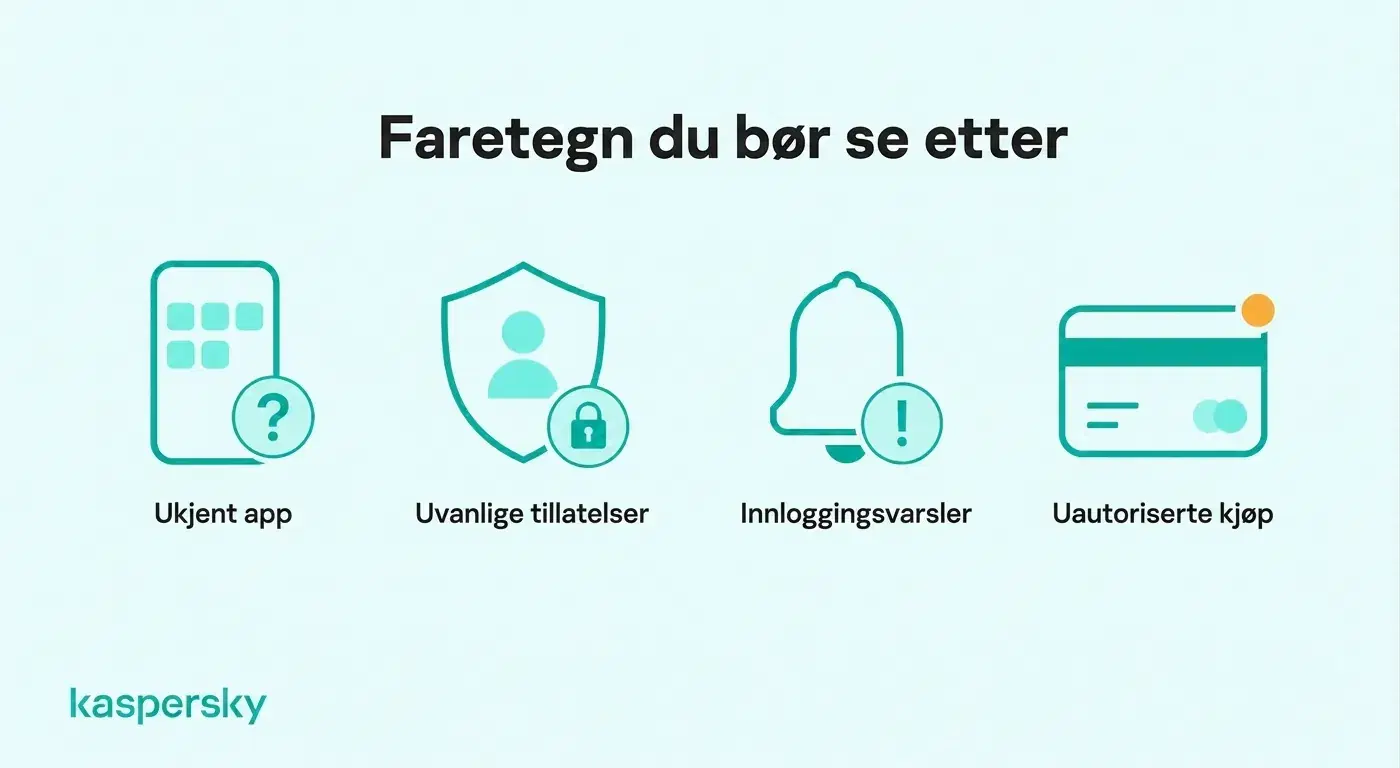
- Vær oppmerksom på mistenkelig oppførsel: Undersøk ukjente apper, uventede tillatelsesforespørsler, uvanlige påloggingsvarsler eller uautoriserte kontoaktiviteter.
- Bruk passende sikkerhetsprogramvare: Velg anerkjent mobilbeskyttelse som kan hjelpe med å oppdage ondsinnede apper, phishing‑forsøk og usikre lenker, avhengig av enhet og støttede funksjoner.
Uavhengig testet og tildelt priser av bransjens ledende laboratorier.
Beste praksis for sikkerhet for mobilapper for små virksomheter
Små virksomheter bør kombinere medarbeiderveiledning med kontroll over hvilke mobilapper som kan få tilgang til bedriftsinformasjon.
- Kontroller appbruk: Definer hvilke applikasjoner som er godkjente for tilgang til forretningssystemer og data.
- Sikre forretningskontoer: Krev passende MFA og begrens ansattes tillatelser i henhold til deres ansvar.
- Håndter mobile risikoer: Sett minimumskrav til sikkerhet for både virksomhetseide og BYOD‑enheter som får tilgang til bedriftsapplikasjoner.
- Beskytt bedriftsinformasjon: Begrens unødvendig tilgang til kundeopplysninger, konfidensielle dokumenter og tilkoblede skytjenester.
- Opplær ansatte: Hjelp medarbeidere å kjenne igjen ondsinnede apper, falske installasjonslenker og mistenkelige påloggingsforespørsler.
- Bruk riktige sikkerhetstiltak: Kombiner endepunktbeskyttelse, kontosikkerhet, tilgangskontroller og ansattes bevissthet i stedet for å stole på ett enkelt tiltak.
Kaspersky Small Office Security kan støtte bredere småbedrifts‑cybersikkerhet ved å beskytte støttede forretningsenheter og kontoer. Prisvinnende sikkerhet og ingen IT‑team nødvendig.
Hva bør du gjøre hvis en mobilapp er kompromittert?
Hvis du mistenker at en mobilapp er kompromittert, slutt å bruke den, sikre berørte kontoer og undersøk om sensitiv informasjon kan ha blitt eksponert. Rask handling kan begrense uautorisert tilgang, økonomiske tap og videre skade.
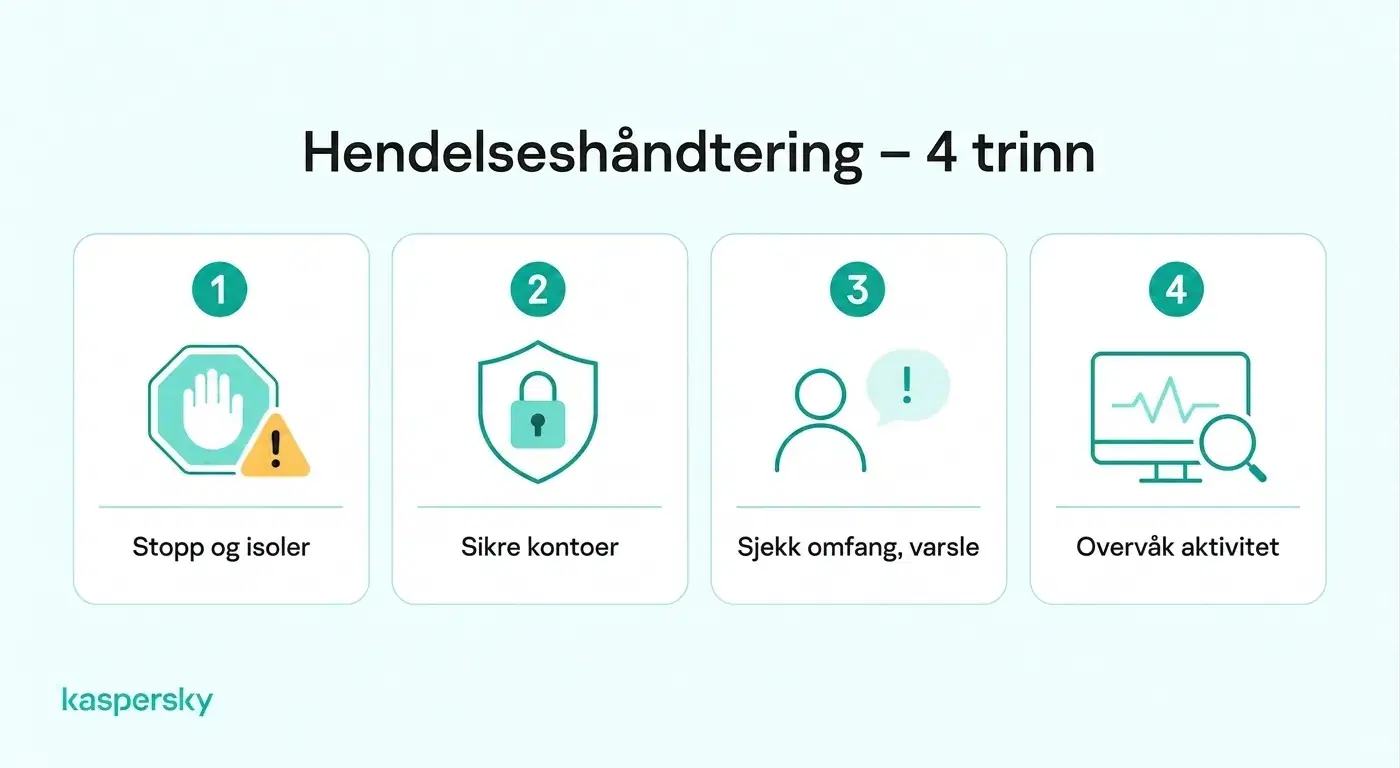
- Identifiser mistenkelig aktivitet: Se etter ukjente apper, uventede tillatelsesforespørsler, sikkerhetsvarsler, uautoriserte transaksjoner eller uvanlig kontoaktivitet.
- Innesper trusselen: Slutt å bruke den berørte appen. Hvis malware mistenkes, koble enheten fra internett når det er hensiktsmessig og fjern eller isoler den ondsinnede applikasjonen.
- Sikre kontoene dine: Bruk en pålitelig enhet for å endre potensielt kompromitterte passord, tilbakekall aktive økter og aktiver flerfaktorautentisering.
- Sjekk for eksponerte opplysninger: Kartlegg om personopplysninger, betalingsinformasjon, påloggingsdata eller forretningsregistre kan ha blitt berørt.
- Varsle berørte parter: Kontakt banken din hvis økonomisk informasjon er i fare. For forretningsapplikasjoner, rapporter hendelsen til din IT‑administrator eller sikkerhetsteam.
- Overvåk for videre trusler: Følg med på mistenkelige pålogginger, uautoriserte transaksjoner og andre tegn på fortsatt kompromittering.
Relaterte artikler:
- Hvordan unngå datatyveri?
- Hva er de beste tipsene for mobilsikkerhet for smarttelefonbrukere?
- Hva er essensielle Android‑sikkerhetstips for å beskytte enheten min?
- Hva er de viktigste forskjellene i sikkerhet mellom Android og iPhone?
Anbefalte produkter:
FAQs
Hvordan kan du vite om en mobilapp er sikker?
Det finnes ingen enkelt indikator som beviser at en app er sikker. Nyttige tegn er en anerkjent utvikler, jevnlige oppdateringer, rimelige tillatelsesforespørsler, sikre påloggingsmuligheter og distribusjon via pålitelige kanaler. For apper med høyere risiko bør utviklere også følge anerkjente standarder som OWASP MASVS.
Hva er mobil applikasjons‑trusselovervåking?
Mobil applikasjons‑trusselovervåking innebærer å observere signaler fra en app eller enhet for å oppdage mistenkelig aktivitet som manipulering, ugyldig kodesigning, uvanlige API‑forespørsler, bot‑aktivitet eller andre tegn på angrep. Det kan hjelpe utviklere å forstå hvordan apper blir målrettet etter utgivelse.
Hva er forskjellen mellom testing av mobilapp‑sikkerhet og penetrasjonstest?
Testing av mobilapp‑sikkerhet er en bredere prosess for å sjekke en applikasjon for sårbarheter ved metoder som statisk analyse, dynamisk testing, konfigurasjonsgjennomgang og avhengighetssjekk. Penetrasjonstest er mer fokusert på å simulere realistiske angrep for å avgjøre om identifiserte svakheter faktisk kan utnyttes.
Hva er mobil app‑attestasjon?
Mobil app‑attestasjon bruker plattformtilbydd evidens for å hjelpe servere med å vurdere en applikasjons identitet og integritet. Avhengig av mekanismen kan det bidra til å oppdage uautoriserte endringer eller mistenkelige miljøer, men det kan ikke garantere at en app eller enhet er helt sikker.