De fleste småbedrifter gjør allerede noe DIY sikkerhetsarbeid, selv om det ikke er noen som har det som en offisiell rolle. Outsourcing av cybersikkerhet betyr å betale en ekstern leverandør for å overta noen eller alle slike oppgaver — fra å installere oppdateringer til å overvåke mistenkelige pålogginger. Det er ikke det samme som å kjøpe sikkerhetsprogramvare du selv drifter.
Hva er outsourcing av cybersikkerhet?
En virksomhet som outsourcer cybersikkerhet betaler en ekstern tjenesteleverandør for å håndtere noe eller hele sikkerhetsarbeidet. Det kan omfatte overvåking av varsler, administrasjon av enheter og sikkerhetsteknologi, sårbarhetsskanninger og hendelseshåndtering.
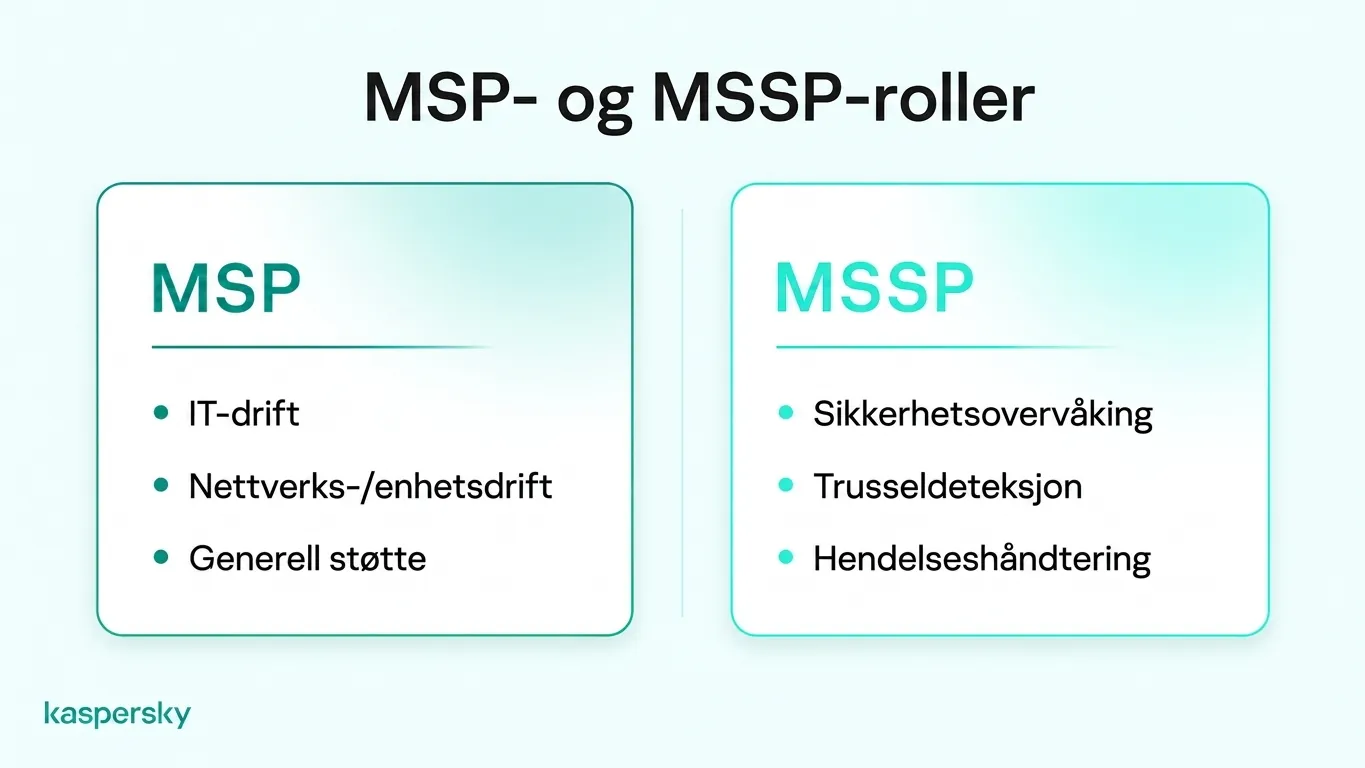
Det finnes to typer leverandører som dekker mesteparten av dette arbeidet:
- En managed service provider (MSP) driver daglig IT‑drift, som å sette opp datamaskiner, ivareta nettverket og fikse tekniske problemer. En MSP er en vanlig vei for outsourcing av daglig IT‑drift for småbedrifter.
- En managed security service provider (MSSP) fokuserer på informasjonssikkerhet med tjenester som trusseldeteksjon, overvåking utenom kontortid og hendelseshåndtering.
Småbedrifter velger vanligvis en av tre oppsett:
- DIY, eller intern/ i egen regi sikkerhet, betyr at egne ansatte håndterer alt ved hjelp av sikkerhetsprogramvare og egen tid.
- Outsourcet sikkerhet betyr at en leverandør, vanligvis en MSP eller MSSP, utfører arbeidet istedenfor dere.
- En hybridløsningfordeler arbeidet mellom intern drift og outsourcing.
Dere trenger ikke å outsourc e hele sikkerheten. En virksomhet kan outsource enkelthensikter, som en årlig sikkerhetsgjennomgang eller hjelp etter et angrep, og behandle resten internt.
- Mange småbedrifter kan håndtere daglig beskyttelse selv ved hjelp av sikkerhetsprogramvare, navngitte eiere for hver oppgave og regelmessige kontroller.
- Å kjøre egen sikkerhetsprogramvare krever ikke nødvendigvis at du hyrer en managed service‑leverandør.
- En MSSP spesialiserer seg på sikkerhet, mens en MSP i hovedsak tar seg av daglig IT‑drift.
- Outsourcing kan tilføre kompetanse og kontinuerlig overvåking, men virksomheten beholder ansvaret for tilgangsstyring, ansattrening og kundedata.
- Prisene for outsourcing avhenger vanligvis av bedriftens størrelse, antall enheter, tjenesteomfang, støttebehov og hvor komplekst IT‑oppsettet er.
- Med en hybridløsning kjører ansatte rutinemessig sikkerhet mens eksterne spesialister tar seg av vurderinger eller alvorlige hendelser.
Kan småbedrifter håndtere cybersikkerhet selv?
Mange småbedrifter driver sin egen informasjonssikkerhet uten en dedikert spesialist. Det kan fungere godt for en enkel infrastruktur, som noen få bærbare, skymail og ingen lokale servere.
Hva krever gjør‑det‑selv‑sikkerhet?
For å drive gjør‑det‑selv‑sikkerhet trenger en liten bedrift vanligvis en person med grunnleggende teknisk kunnskap, jevnlig tid satt av til sikkerhetsoppgaver, en navngitt ansvarlig for hver oppgave, og sikkerhetsprogramvare som dekker alle enheter i selskapet.
Små team utelater ofte punktet om navngitt ansvar, og oppgaver uten en tydelig ansvarlig faller bort. Hver oppgave trenger en navngitt person som installerer oppdateringer, oppretter nye kontoer og håndterer varsler.
Mange virksomhetsprodukter for sikkerhet lar små team administrere beskyttelsen via en sentralisert oversikt. Det gjør det enklere å sjekke enhetenes sikkerhet, installere oppdateringer og styre innstillinger uten å håndtere hver oppgave manuelt.
Hvor svikter gjør‑det‑selv‑sikkerhet?
Gjør‑det‑selv‑sikkerhet kan mangle både ekspertise og tilgjengelighet. Et lite team kan mangle ferdigheter til å oppdage et godt skjult angrep eller å stoppe løsepengevirus, og varsler som kommer om natten eller i helgen kan bli oversett.
Den ansvarlige for sikkerheten har som regel en annen rolle også. Hvis vedkommende er fraværende når et varsel kommer, blir det kanskje ikke oppdaget før flere dager senere. Ved en alvorlig hendelse kan de også mangle ferdigheter til å kartlegge hva angriperen hadde tilgang til, og hva dere må melde til kunder eller tilsynsmyndigheter.
Hvilke sikkerhetsoppgaver kan småbedrifter håndtere internt?
De fleste småbedrifter kan håndtere daglig enhetsbeskyttelse, kontosikkerhet, ansattrening mot phishing og sikkerhetskopier internt. Disse oppgavene følger faste rutiner, og sikkerhetsprogramvare automatiserer mye — fra planlagte skanninger til å distribuere oppdateringer.
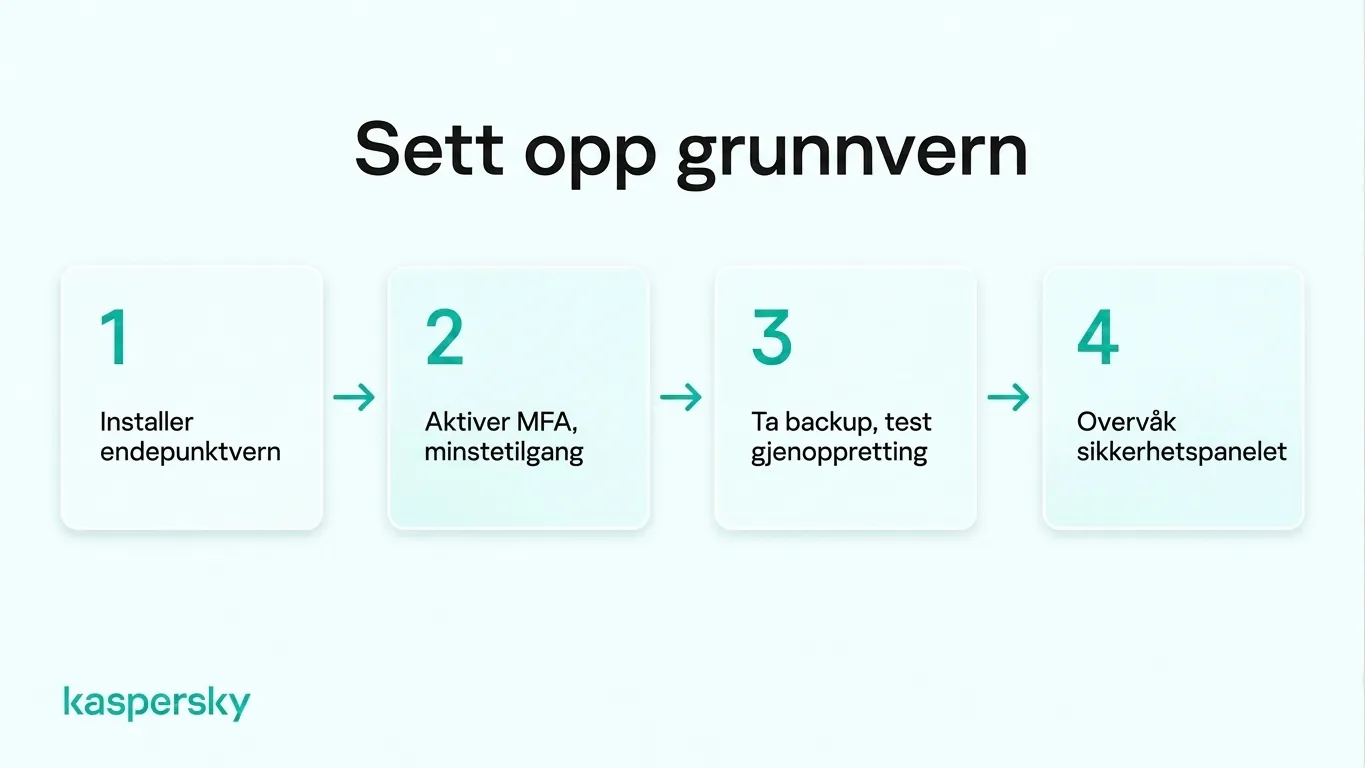
En liten bedrift kan vanligvis dekke det grunnleggende med disse fire trinnene:
- Installer sikkerhetsprogramvare (Small Office Security trial link) på alle datamaskiner og mobiltelefoner. Den kan blokkere kjent skadelig programvare, merke risikable nedlastinger og advare om falske nettsider. Slå også på automatiske oppdateringer. Mange angrep utnytter kjente sårbarheter som en patch allerede har lukket. Hvis ansatte bruker private telefoner til jobb, bestem hvilke som får tilgang til bedriftsdata.
- Bruk flerfaktorautentisering (MFA) for e‑post, banktjenester og skyapper. Et stjålet passord er da mindre sannsynlig å gi tilgang alene. Gi hver person bare den tilgangen rollen krever, og fjern den på siste arbeidsdag. En kort phishing‑oppfriskning én–to ganger i året hjelper ansatte å kjenne igjen en av de vanligste truslene.
- Etabler rutiner for sikkerhetskopieringog sjekk at de fungerer. Oppbevar minst én kopi offline eller atskilt fra hovednettet, og test gjenoppretting hvert par måneder. Skriv deretter en en‑side plan for stjålet laptop eller løsepengevirus. Den bør angi hvem som skal ringes, hva som skal kobles fra, og hvor sikkerhetskopiene ligger.
- Overvåk det sentrale kontrollpanelet. Mange virksomhetsløsninger har et dashbord for å sjekke beskyttelse, administrere oppdateringer og gå gjennom sikkerhetsvarsler. Sjekk rutinerapporter, mislykkede oppdateringer og lisensutløp regelmessig, men sørg for at kritiske varsler blir gjennomgått umiddelbart i stedet for å vente på ukentlige kontroller.
Uavhengig testet og belønnet av bransjens ledende laboratorier.



Hva er fordeler og ulemper ved å outsourc e cybersikkerhet?
En ekstern leverandør kan tilføre spesialistkompetanse, ekstra verktøy, redusert arbeidsbyrde for ansatte og trygghet i at fagfolk håndterer sikkerheten. Ulempene er avhengighet av leverandøren, mindre direkte kontroll og mulige hull i hva kontrakten faktisk dekker.
En MSSP‑analytiker håndterer angrep mot mange organisasjoner og kan gjenkjenne trusler interne ansatte ikke har sett før. Noen leverandører tilbyr også kontinuerlig overvåking og hendelseshåndtering som er krevende for en liten bedrift å opprettholde selv. Outsourcet IT‑sikkerhet kan derfor redusere behovet for å ansette egne sikkerhetsspesialister.
Når en leverandør først drifter sikkerheten, er du avhengig av deres ansatte, responstider og faglige vurderinger, og tjenestekvaliteten kan variere. Du må også sjekke kontrakten for å se hva som er inkludert. For eksempel kan en leverandør som tar seg av bærbare PC‑er kanskje ikke dekke skylagringene som inneholder kundedata.
Slik sammenlignes intern sikkerhet og outsourcing:
|
Faktor |
DIY (intern/ i egen regi) |
Outsourcet |
|
Kompetanse |
Begrenset til det ansatte kan |
Tilgang til sikkerhets‑spesialister, avhengig av leverandøren |
|
Fleksibilitet |
Endre verktøy eller rutiner når dere vil |
Endringer kan kreve leverandørens godkjennelse eller kontraktsoppdatering |
|
Administrativt arbeid |
Ansatt‑timer hver uke |
Mindre rutinearbeid, men tid kreves for å styre leverandøren |
|
Kontroll |
Direkte kontroll over innstillinger og tilgang |
Delt kontroll, avhengig av hva kontrakten tillater |
|
Tilgjengelighet |
Vanligvis innenfor kontortid |
Kan inkludere 24/7‑overvåking, avhengig av plan |
Outsourcing krever også intern koordinering. Virksomheten trenger en person som kan gjennomgå leverandørens arbeid, godkjenne viktige sikkerhetsbeslutninger og koordinere respons hvis en hendelse inntreffer.
Hvor mye koster outsourcing av cybersikkerhet sammenlignet med gjør‑det‑selv?
Gjør‑det‑selv‑sikkerhet innebærer vanligvis programvareabonnementer og ansatt‑timer, mens outsourcing legger til leverandøravgifter, men kan redusere intern arbeidsbelastning. Hva som blir billigst avhenger av virksomhetens størrelse, antall enheter, sikkerhetsbehov og hvilke tjenester som er med.
Leverandører tar som regel månedlige avgifter per enhet eller per bruker, men to like bedrifter kan likevel få svært forskjellige tilbud. En plan som dekker oppdateringer og antivirus koster vanligvis mindre enn en med 24/7‑overvåking og hendelseshåndtering. Flere lokasjoner, hjemmekontor og lokale servere øker også kostnadene, så en generell prisliste viser sjelden hva sikkerhet faktisk vil koste for en liten bedrift.
Gjør‑det‑selv sparer leverandøravgiften, men de timene ansatte bruker på sikkerhet koster også bedriften fordi de går fra andre oppgaver.
|
Kostnadspost |
DIY |
Outsourcet |
|
Gjentakende avgifter |
Lisens for sikkerhetsprogramvare |
Månedlig MSP‑ eller MSSP‑avgift, ofte per enhet eller bruker |
|
Oppsett |
Ansatt‑timer for installasjon og konfigurasjon |
Onboarding‑avgift, pluss ansatt‑timer under overlevering |
|
Løpende administrasjon |
Ansatt‑timer til oppdateringer, varsler og kontroller |
Ansatt‑timer for å gjennomgå rapporter og styre leverandøren |
|
Hendelseshåndtering |
Spesialistbistand kjøpes ved behov |
Inkludert eller fakturert separat, avhengig av kontrakt |
|
Tilfeldig spesialistarbeid |
Vurderinger eller revisjoner kjøpes ved behov |
Noen ganger inkludert, noen ganger ekstra |
For å sammenligne de to rettferdig, list opp hva du trenger å beskytte først — enhetene, kontoene og dataene. Noter hvilke oppgaver de ansatte kan håndtere, og innhent tilbud for resten. Summer deretter ett år med programvarekostnader, ansatt‑timer og leverandøravgifter for hver løsning.
Når bør en liten bedrift outsourc e cybersikkerhet?
En leverandør er fornuftig når oppsettet krever mer kompetanse eller tid enn teamet kan gi. Mange virksomheter uten en sikkerhetsspesialist velger likevel å holde sikkerheten i egen regi så lenge det er mulig.
Hvilke situasjoner krever ekstern ekspertise?
En virksomhet trenger oftere ekstern ekspertise når IT‑oppsettet er komplisert, bransjekrav stiller spesifikke sikkerhetskrav, eller når en alvorlig hendelse, som ransomware eller et datainnbrudd, krever spesialkompetanse for å begrense skaden.
En legepraksis med pasientjournaler, eller en nettbutikk som håndterer kortbetalinger, må kanskje oppfylle krav til kontrolltiltak, logging eller testing. Ved et angrep kan en hendelsesspesialist hjelpe med å begrense skadeomfanget, sikre bevis og finne ut hvilke data som er berørt. Mange små team har ikke disse ferdighetene, og er derfor dårlig utrustet for å svare effektivt ved et angrep.
Hvordan velge mellom gjør‑det‑selv og outsourcing?
Sammenlign hva teamet kan håndtere med hva virksomheten trenger: ferdigheter, timer, bransjekrav og budsjett. Behold det personalet kan dekke, og innhent tilbud for resten.
Spør deg selv:
- Kan noen på personalet konfigurere sikkerhetsprogramvare, lese varsler og se når noe virker galt?
- Har den personen noen timer i uka som er avsatt til sikkerhet, beskyttet fra andre oppgaver?
- Driver dere egne servere, flere lokasjoner eller har stort fjernarbeid?
- Forventer kunder, forsikringsselskap eller tilsyn spesifikke kontroller eller regelmessig testing?
- Ville en leverandør koste mindre enn den ansatt‑tiden dere ellers ville brukt?
Hvis teamet har ferdighetene og tiden til å håndtere daglig sikkerhet, kan gjør‑det‑selv‑tilnærmingen være tilstrekkelig. Hvis dere bare trenger hjelp med enkelte oppgaver, kan en hybridløsning gi ekstra kompetanse uten full kontrakt. Løpende outsourcing kan gi mer mening når kravene konsekvent overstiger teamets kapasitet eller tilgjengelighet.
Småbedriftseksempler
Regnskapsbyrå
Dette firepersoners byrået bruker bærbare, skymail og delt sky‑lagring, uten servere. En partner bruker en time hver fredag på å sjekke kontrollpanelet og bekrefte at forrige ukes sikkerhetskopi kjørte. Med sikkerhetsprogramvare og MFA på alle kontoer trenger byrået kanskje ikke ekstern hjelp.
Arkitektkontor
Et 15‑persons kontor drifter egen filserver, og flere arkitekter jobber hjemmefra og kobler seg til den. Kontorlederen tar daglige kontroller, men ingen har sjekket om tilkoblingene er sikre. En spesialist kan gjennomgå oppsettet én gang i året for å finne slike hull, uten at kontoret binder seg til månedlig kontrakt.
Nettbutikk
Butikken har 40 ansatte, tar kortbetalinger og drifter flere skytjenester. Sikkerhetsprogramvaren genererer flere varsler enn bedriftens topersoners sikkerhetsteam kan håndtere, og nettbutikken må være oppe døgnet rundt. Her kan managed cybersecurity være mer praktisk, fordi det gir døgnkontinuerlig overvåking og hendelseshåndtering.
Kan småbedrifter kombinere gjør‑det‑selv og outsourcet cybersikkerhet?
Småbedrifter kan kombinere de to i en hybridmodell, hvor ansatte tar rutineoppgaver som oppdateringer, kontoer og sikkerhetskopier. Eksterne spesialister dekker oppgaver teamet mangler ferdigheter eller tid til, som overvåking eller hendelseshåndtering.
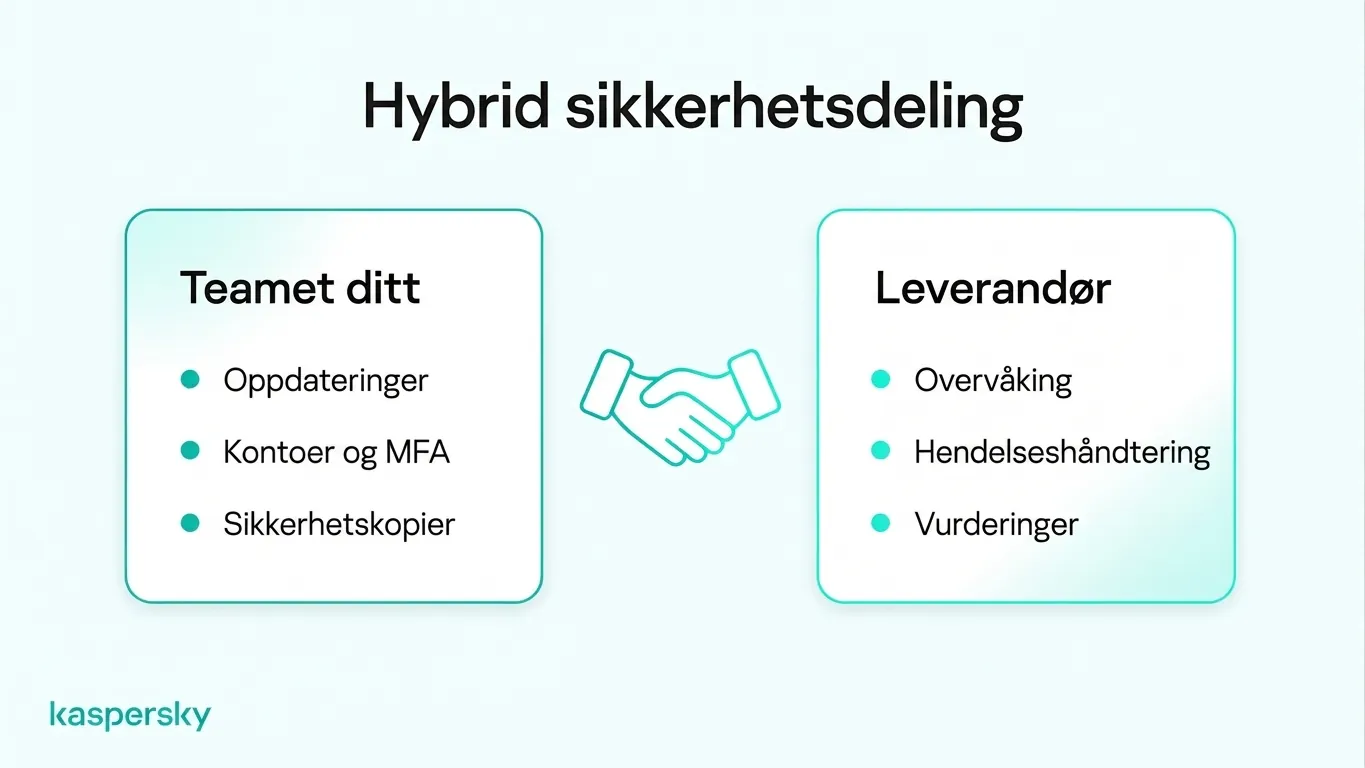
Avtal hvem som gjør hva før du signerer kontrakt. Kontrakten bør liste hvilke enheter og kontoer leverandøren dekker og hvilke oppgaver som forblir hos dere. Den bør også angi hvem som kontakter hvem når et varsel må eskaleres, og leverandørens avtalte responstider.
Hvis dere allerede betaler en MSP, bruk samme arbeidsdeling som utgangspunkt for å gjennomgå kontrakten. List opp hva dere betaler for, og marker tjenestene dere bruker. Sjekk hvilke oppgaver ansatte kan dekke selv, og let etter hull, som ansatte‑telefoner eller nye enheter leverandøren ikke tar med. Spør også hvordan leverandøren rapporterer på outsourcet sikkerhetsforvaltning, slik at dere får tydelig månedlig oversikt over hva som er gjort.
Relaterte artikler:
- Hvordan forenkle IT‑sikkerhet for virksomheter uten et sikkerhetsteam
- En komplett guide til småbedrifts‑cybersikkerhet
- E‑postsikkerhet for småbedrifter
- Hva er hovedforskjellene mellom EDR og antivirus?
Anbefalte produkter:
- Kaspersky Small Office Security
- Last ned gratis prøve av Kaspersky Small Office Security
- Last ned en gratis 30‑dagers prøve av vår Premium‑plan
FAQs
Kan du starte med gjør‑det‑selv‑sikkerhet og bytte til managed tjenester senere?
Ja. Mange leverandører onboarder virksomheter som allerede driver egen sikkerhet. En oppdatert liste over enheter, kontoer og sikkerhetsinnstillinger kan gjøre overleveringen raskere, selv om noen leverandører kan ønske å bytte ut eksisterende verktøy.
Hvordan kan du vite om en managed sikkerhetsleverandør gjør jobben sin?
Sammenlign rapportene mot tjenestenivåene i kontrakten, som avtalte responstider. Gode rapporter viser hvilke varsler som er håndtert, oppdateringer som er installert, og hvilke hendelser som er undersøkt. Sakte responser, vage sammendrag eller manglende enheter i leverandørens oversikt kan være tegn på mangler.
Hvilke sikkerhetsansvar har virksomheten etter outsourcing?
Virksomheten beholder ansvaret for å beskytte kundedata, administrere ansattes tilgang, trene ansatte og oppfylle gjeldende sikkerhetskrav. Outsourcing av tekniske oppgaver fjerner ikke disse forpliktelsene, selv om leverandøren også kan ha juridiske og kontraktsfestede forpliktelser.
Trenger en liten bedrift et sikkerhetsoperasjonssenter?
Vanligvis ikke eget SOC. Et SOC er et team som overvåker og responderer på sikkerhetsvarsler døgnet rundt. Få småbedrifter kan bemanne et slikt senter, så de som trenger 24/7‑dekning kjøper ofte dette som en tjeneste fra en MSSP.