Hva er en phishing‑simulering?
En phishing‑simulering er en kontrollert sikkerhetsøvelse som gjenskaper realistiske phishing‑angrep uten å utsette ansatte eller forretningssystemer for ekte trusler. Ansatte mottar simulerte phishing‑meldinger utformet for å teste om de gjenkjenner mistenkelige tegn og håndterer meldingen riktig.
Målet er ikke å fange ansatte på feil. Simuleringer hjelper virksomheter med å forstå hvordan folk reagerer på realistiske phishing‑forsøk og avdekke atferd som kan øke sikkerhetsrisikoen.
- Phishing‑simuleringer gjenskaper realistiske angrep i et trygt, kontrollert miljø.
- Ansatte testes på om de kjenner igjen, unngår og rapporterer mistenkelige meldinger.
- Simulering måler atferd, mens opplæring lærer ansatte hva de skal se etter og hvordan de skal svare.
- Resultatene kan avsløre hvor det trengs mer arbeid med sikkerhetsbevissthet.
- En god simulering bør støtte læring, ikke straffe ansatte for feil.
- Jevnlige simuleringer hjelper virksomheter å følge med på om bevisstheten bedres over tid.
Hva er et eksempel på en phishing‑simulering?
En virksomhet kan sende ansatte en simulert Microsoft 365‑e‑post om tilbakestilling av passord eller en uventet faktura med en testlenke.
Hvis en ansatt klikker lenken, fyller inn opplysninger på den simulerte siden eller rapporterer meldingen, registrerer systemet den handlingen. En riktig utformet simulering registrerer ansattes reaksjoner uten å stjele virkelige påloggingsopplysninger eller utsette ansatte eller systemer for ekte cybertrusler.
Phishing‑simulering vs. phishing‑opplæring
Phishing‑opplæring gir ansatte kunnskap om hvordan de skal gjenkjenne og håndtere phishing. Phishing‑simuleringer tester hvor godt de anvender denne kunnskapen i realistiske situasjoner.
Opplæring gir ferdighetene ansatte trenger for å kjenne igjen trusler. En phishing‑simulering setter disse ferdighetene på prøve i et realistisk, kontrollert scenario.
De to utfyller hverandre. Simuleringer er en del av et bredere program for sikkerhetsbevissthet og kan avdekke hvor ansatte trenger mer veiledning eller øvelse.
Testet uavhengig og tildelt priser av bransjens ledende laboratorier.
Hvorfor er phishing‑simuleringer viktige for virksomheter?
Phishing er fortsatt delvis et menneskelig problem selv når virksomheter bruker sterke tekniske sikkerhetstiltak. E‑postfiltre, malware‑beskyttelse, og andre forsvar kan blokkere mange trusler, men ansatte kan likevel møte overbevisende phishing‑meldinger som når innboksen.
Phishing‑simuleringer gir virksomheter en sikker måte å teste hvordan ansatte reagerer før et reelt angrep inntreffer. De viser hvordan folk oppfører seg når de får en realistisk melding.
Dette kan avdekke atferdssvakheter som vanlig opplæring kanskje ikke avslører, som at ansatte klikker på mistenkelige lenker eller unnlater å rapportere mistenkelige meldinger. Effektive simuleringer gir virksomheter et klarere bilde av hvordan ansatte reagerer ved realistiske trusler.
Hvordan fungerer phishing‑simuleringer?
En phishing‑simulering følger vanligvis en enkel prosess: planlegg → simuler → overvåk → analyser → forbedre.
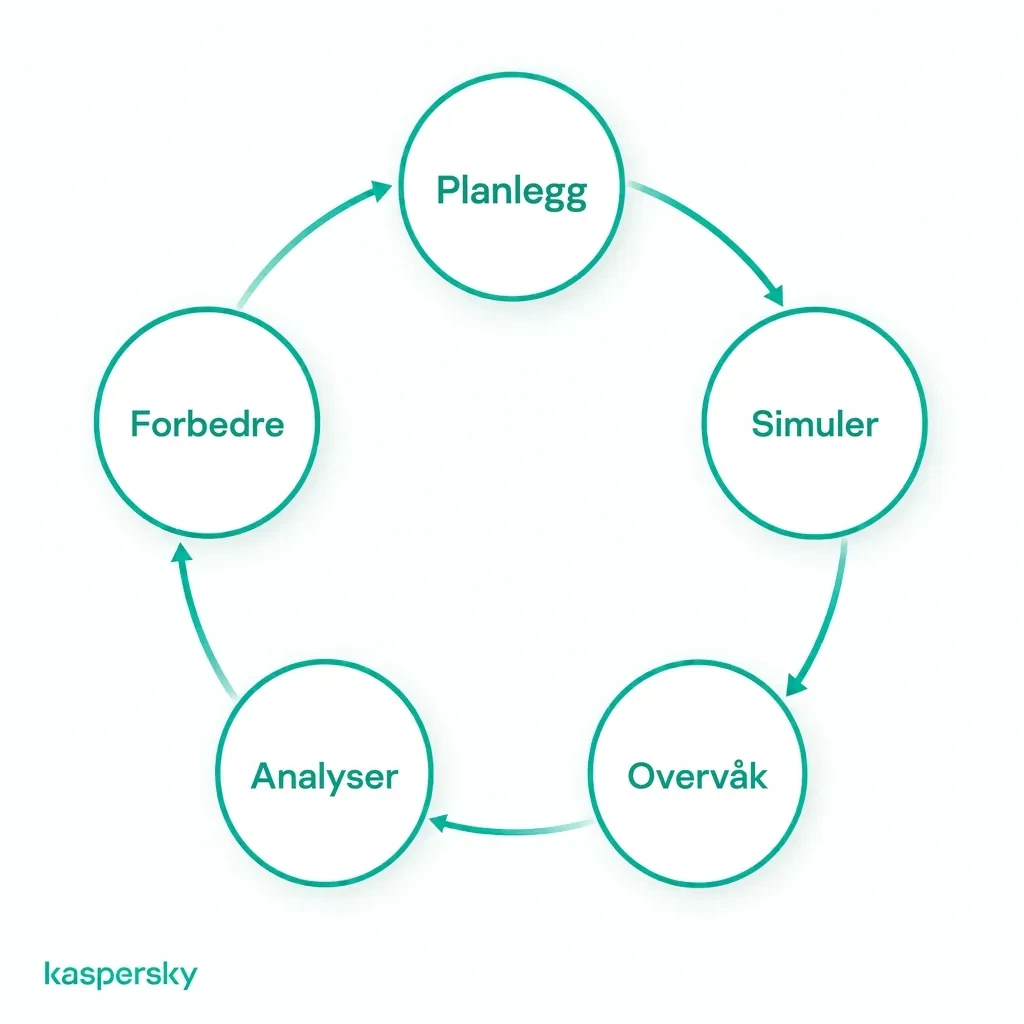
Virksomheten definerer målet for øvelsen og lager et realistisk phishing‑scenario. Den simulerte meldingen leveres deretter på en kontrollert måte uten å utsette systemer for ekte malware eller tyveri av påloggingsopplysninger.
Simuleringen registrerer ansattes handlinger som:
- Klikke på en lenke.
- Fylle inn opplysninger på en simulert side.
- Åpne et vedlegg.
- Rapportere meldingen som mistenkelig.
Etterpå analyseres resultatene for å vurdere hvordan ansatte reagerte og identifisere atferd eller områder som trenger forbedring.
Hva skjer når en ansatt «faller» for en phishing‑simulering?
Å «feile» en phishing‑simulering bør føre til konstruktive tilbakemeldinger. Dette handler ikke om straff.
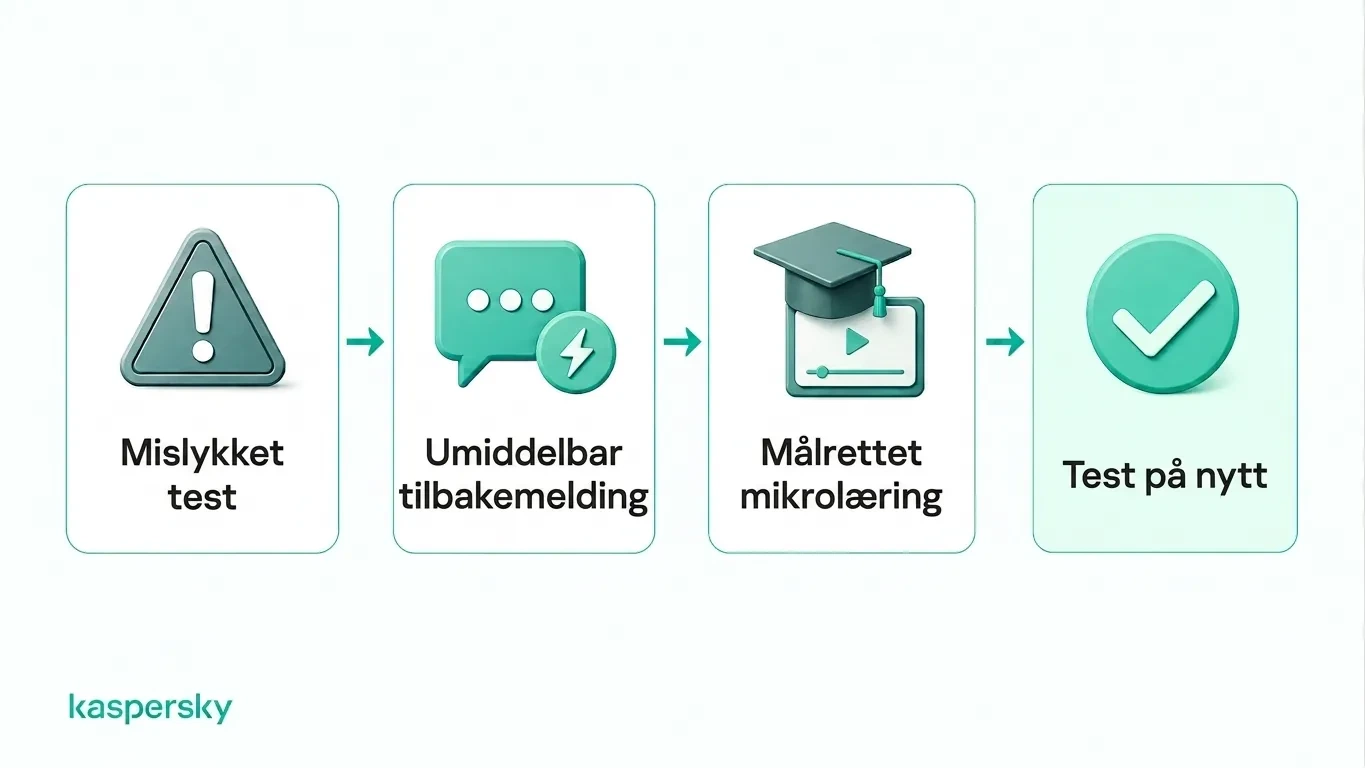
Ansatte bør få se hvilke varslingstegn de overså mens scenariet fortsatt er ferskt, for eksempel uvanlig avsenderadresse, hasterekkevidde i teksten eller en mistenkelig innloggingsside. Målrettet opplæring kan deretter forsterke riktig respons.
Virksomheter kan også teste ansatte på nytt senere for å se om atferden forbedres. Målet er å bygge trygghet og bedre vaner, ikke å skamme eller merke folk som sikkerhetsproblemer.
Hvilke typer phishing‑simuleringer kan virksomheter bruke?
Virksomheter kan bruke flere typer phishing‑simuleringer for å teste hvordan ansatte reagerer på ulike kanaler. Variasjon i format er viktig fordi målet er å lære folk å kjenne igjen underliggende varslingstegn, ikke bare å memorere én e‑postmal.
AI kan gjøre spear‑phishing og etterligningsscenarier mer troverdige ved å generere naturlig klingende, personaliserte meldinger og realistiske falske identiteter. Disse scenariene kan teste om ansatte verifiserer uvanlige forespørsler i stedet for å stole på utseendet alene.
|
Simuleringstype |
Eksempel |
Atferd som testes |
|
E‑post‑phishing |
Falsk Microsoft 365‑tilbakestilling av passord, delt dokument eller faktura |
Om ansatte undersøker lenker, avsenderdetaljer og uventede forespørsler før de klikker |
|
Spear‑phishing / BEC |
Personlig tilpasset melding som ser ut til å komme fra en leder, leverandør eller kollega og ber om betaling eller sensitiv informasjon |
Om ansatte verifiserer uvanlige forespørsler og følger godkjenningsrutiner |
|
Smishing |
Falsk leveringsoppdatering eller kontovarsel sendt via SMS |
Om ansatte unngår mistenkelige mobil‑lenker og verifiserer uventede meldinger |
|
Vishing |
Simulert telefonsamtale som ber om innloggingsdetaljer, betalingsgodkjenning eller kontoinformasjon |
Om ansatte utfordrer uventede oppringere og unngår å dele sensitiv informasjon |
|
QR‑kode på en falsk faktura, plakat eller e‑post som leder til en simulert innloggingsside |
Om ansatte behandler QR‑koder med samme forsiktighet som vanlige lenker |
Hvordan kan virksomheter gjennomføre effektive phishing‑simuleringer?
Effektive phishing‑simuleringer bør reflektere meldingene og risikoene ansatte sannsynligvis møter i sitt daglige arbeid. Et økonomiteam trenger kanskje realistiske faktura‑ eller betalingsscenarier. Andre ansatte kan oftere bli utsatt for falske tilbakestillinger av passord eller leveringsmeldinger.
Hver simulering bør ha et tydelig mål. Det kan være å forbedre gjenkjennelse av phishing, øke rapporteringsraten eller teste hvordan ansatte reagerer på en bestemt angrepsteknikk. Scenarioene bør også variere over tid, slik at ansatte lærer overførbare varslingstegn i stedet for bare å kjenne igjen kjente testmaler.
Virksomheter kan gradvis introdusere mer krevende eller personaliserte simuleringer samtidig som de holder dem troverdige og relevante for daglige oppgaver.
Hvor ofte bør phishing‑simuleringer gjennomføres?
Det finnes ingen enkelt tidsplan som passer for alle virksomheter. Hyppighet bør avhenge av organisasjonens behov og hvor moden sikkerhetsbevissthetsprogrammet er.
Regelmessige simuleringer er vanligvis mer nyttige enn en enkelt årlig test fordi de lar virksomheter forsterke gode vaner og måle fremgang over tid. Team med svakere resultater kan også ha nytte av tettere testing og oppfølgende opplæring.
Hvordan kan virksomheter måle suksess i phishing‑simuleringer?
Resultater fra phishing‑simuleringer bør måles over flere kampanjer, ikke dømmes ut fra én enkelt test.
Nyttige måleparametre inkluderer:
- Klikkfrekvens: hvor mange ansatte som klikket på en simulert phishing‑lenke.
- Rate for innsending av påloggingsopplysninger: hvor mange som fylte inn informasjon på en simulert phishing‑side.
- Rapporteringsrate: hvor mange som korrekt rapporterte meldingen.
- Tid til rapportering: hvor raskt mistenkelige meldinger ble rapportert.
- Gjentatt feilrate: hvor ofte de samme ansatte gjør lignende feil over flere simuleringer.
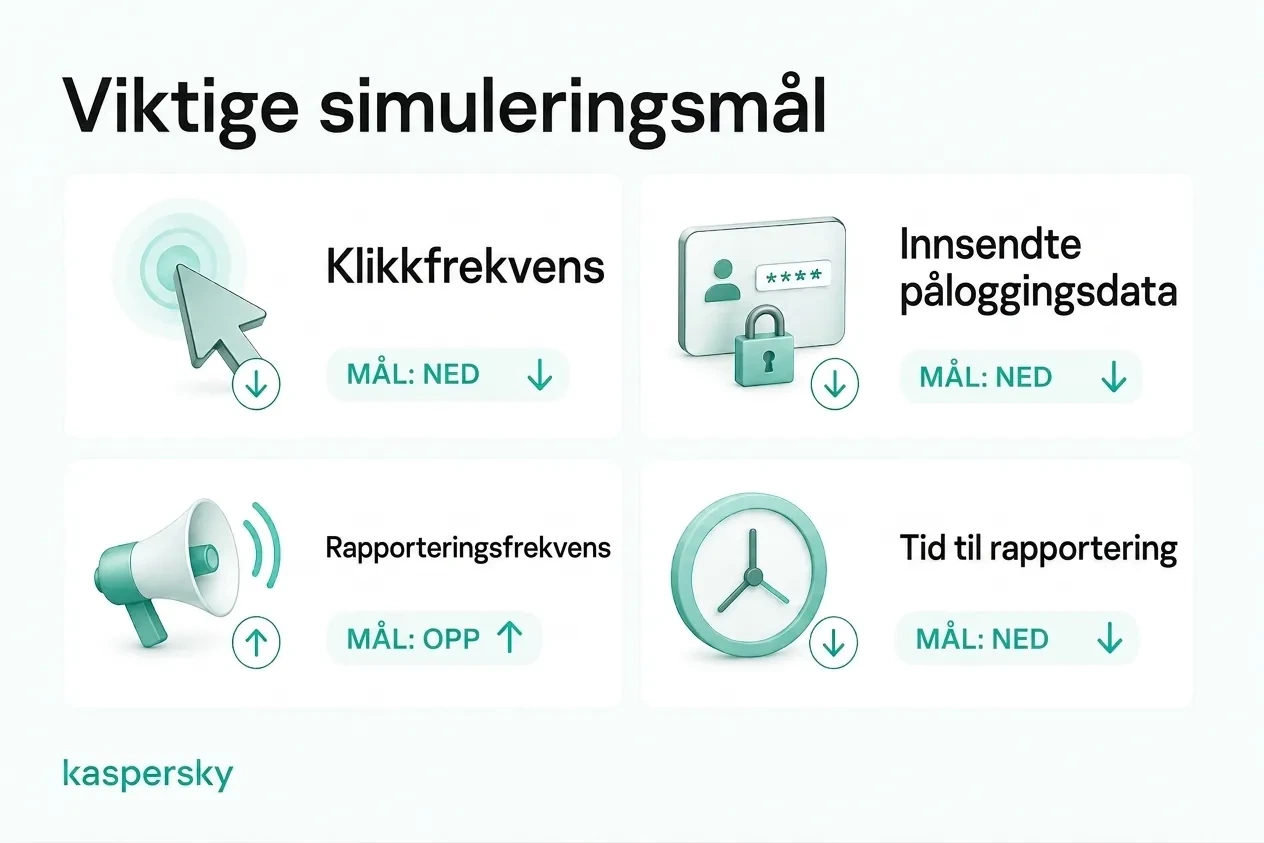
Klikkfrekvens kan være nyttig, men bør ikke være eneste suksessmål. En økende rapporteringsrate og færre gjentatte feil gir ofte et klarere bilde av om ansattes atferd faktisk bedres.
Hvordan kan virksomheter integrere phishing‑simuleringer i sikkerhetsbevissthetstrening?
Phishing‑simuleringer er mest effektive når de er en del av et kontinuerlig program for sikkerhetsbevissthet. Virksomheter kan bruke en syklus med opplæring, simulering, tilbakemelding, måling og målrettet repetisjonstrening for kontinuerlig å utvikle ansattes ferdigheter.
Simuleringsresultater kan avdekke konkrete kunnskapshull og hjelpe virksomheter å gi mer relevante oppfølgingskurs i stedet for å gi alle ansatte samme materiale. Etter hvert som programmet vokser, kan automatisering forenkle planlegging av kampanjer, tildeling av opplæring, påminnelser og fremdriftssporing.
Relaterte artikler:
- Hva er noen effektive tiltak for å forhindre phishing?
- Hva er hovedforskjellene mellom spear‑phishing og vanlig phishing?
- Hvordan kan du beskytte deg mot AI‑phishingsvindel?
- Hva er et whaling‑angrep og hvordan fungerer det?
Anbefalte produkter:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - last ned gratis prøveversjon i 30 dager
FAQs
Er phishing‑simuleringer lovlige?
Generelt ja, men virksomheter bør sikre at simuleringer overholder gjeldende arbeidsrettslige, personvern‑ og databeskyttelsesregler. I UK må ansattovervåkning være lovlig, rettferdig og transparent, så organisasjoner bør vurdere hvordan simuleringsdata samles inn og brukes.
Bør du informere ansatte om phishing‑simuleringer?
Ansatte bør vite at sikkerhetsovervåkning og bevissthetstesting er en del av organisasjonens sikkerhetsprogram, men de trenger ikke nødvendigvis forhåndsvarsel om hver enkelt simulering. Dette bevarer realismen samtidig som det understøtter åpenhet.
Hva er en god klikkrate for phishing‑simuleringer?
Det finnes ingen universell «god» rate. Et mer nyttig mål er om klikk‑ og innsending‑rater går ned over tid samtidig som rapporteringsratene øker.
Hva bør du se etter i et verktøy for phishing‑simuleringer?
Se etter realistiske maler, trygg datainnsamling, rapporteringsmetrikker, automatisert opplæring, kampanjeplanlegging, tilpasningsmuligheter og enkel fremdriftssporing. Et godt verktøy bør støtte kontinuerlig læring fremfor bare enkeltstående tester.