Er det trygt at ansatte bruker private bærbare til arbeid?
Ansatte kan jobbe sikkert fra private bærbare, men bare når enhetene oppfyller riktige sikkerhetskrav og tilgangen til virksomhetens systemer er riktig kontrollert.
Denne tilnærmingen er vanligvis kjent som BYOD). Den gjør det mulig for ansatte å bruke egne bærbare til jobb i stedet for utstyr utlevert av arbeidsgiver. BYOD kan gjøre fjernarbeid rimeligere og mer fleksibelt, særlig for små bedrifter med begrensede IT ressurser. Likevel må ansatte følge klare sikkerhetskrav ved hjemmearbeid.
Hovedforskjellen er kontroll. Virksomheten kan som regel styre mange aspekter ved arbeidsgiverutlevert maskinvare, for eksempel installere sikkerhetsprogramvare, håndheve oppdateringer, administrere tilgang og bruke samme sikkerhetsinnstillinger på alle enheter. BYOD betyr at deler av ansvaret deles med den ansatte. Virksomheten trenger klare minimumsstandarder før den tillater tilgang til e-post, filer, skytjenester eller andre systemer.
BYOD kan være et praktisk valg når private bærbare holdes oppdaterte, er beskyttet mot skadevare, sikret med sterk autentisering, og brukes i tråd med virksomhetens sikkerhetskrav. Det kan være mindre egnet når ansatte håndterer svært sensitiv informasjon eller når en personlig enhet ikke kan oppfylle virksomhetens sikkerhetsstandarder.
- BYOD tillater at ansatte jobber på private bærbare, forutsatt at enhetene oppfyller virksomhetens sikkerhetskrav.
- Hold private bærbare oppdatert, bruk pålitelig endepunktsbeskyttelse, og aktiver enhetskryptering og automatisk skjermlåsing.
- Den største utfordringen ved BYOD er at virksomheter har mindre oversikt og kontroll over privat eide enheter enn over arbeidsgiverutlevert maskinvare.
- Multifaktorautentisering (flere faktorer / MFA), unike passord, kryptering og kontrollert tilgang kan redusere konsekvensene ved tapt enhet eller kompromittert konto.
- Arbeidsrelatert informasjon bør lagres i godkjente bedriftskontoer og lagringsløsninger heller enn i personlige tjenester.
- BYOD er kanskje ikke egnet når svært sensitiv informasjon er involvert eller når private enheter ikke kan oppfylle virksomhetens sikkerhetskrav.
Hva er de største cybersikkerhetsrisikoene ved BYOD?
Hovedrisikoen ved BYOD er ikke bare at en laptop er personlig eid. Problemet er at virksomheter vanligvis har mindre innsikt i hvordan private enheter er konfigurert og brukt.
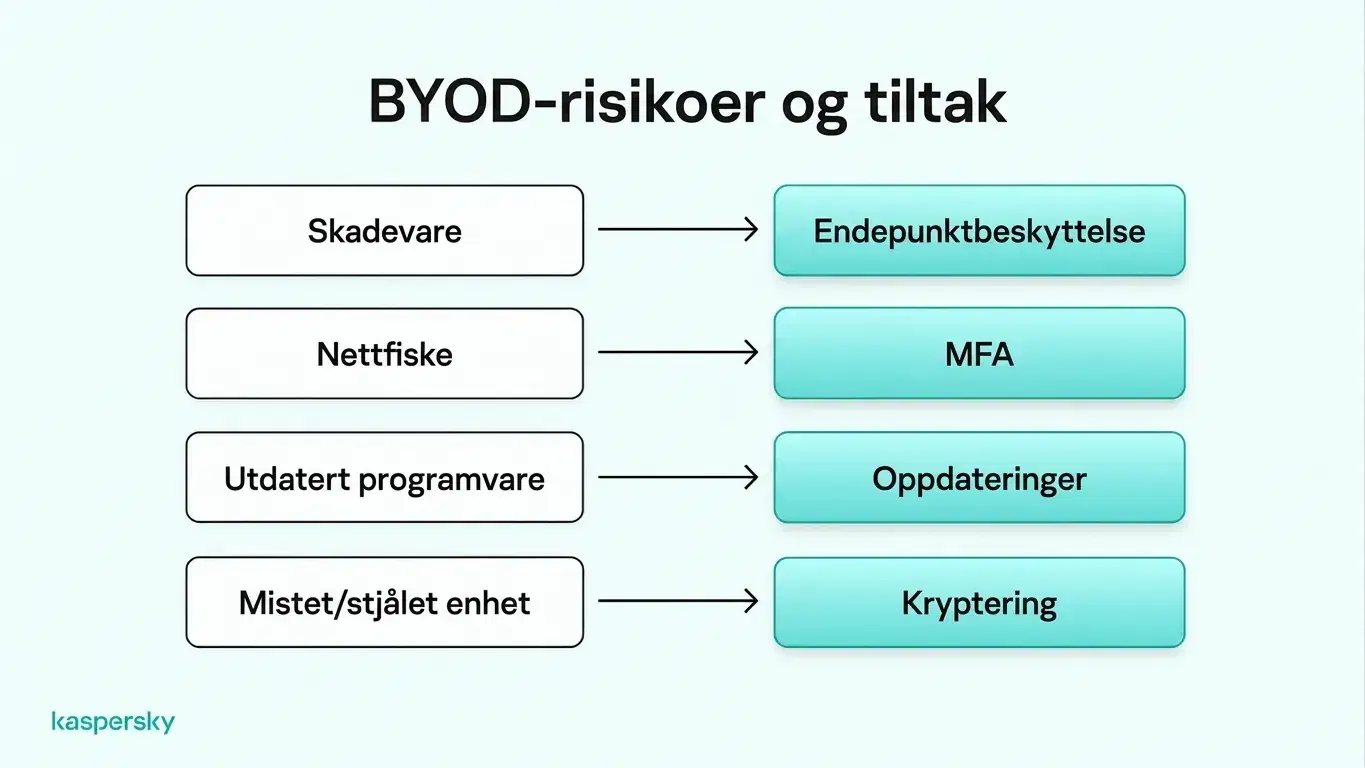
Skadevare og ransomware kan kompromittere en laptop og gi angripere tilgang til virksomhetsfiler eller kontoer. Phishing kan få ansatte til å avsløre innloggingsopplysninger eller installere skadelig programvare, mens utdaterte operativsystemer, nettlesere og applikasjoner kan inneholde sikkerhetssvakheter som allerede er fikset i nyere versjoner. I motsetning til virksomhetsadministrerte enheter er ansatte ofte ansvarlige for å installere oppdateringer og opprettholde sikkerheten på private bærbare.
Delte bærbare med familiemedlemmer eller andre brukere utgjør en annen risiko. Andre kan ved et uhell installere usikker programvare eller komme over bedriftsinformasjon. Bruk av usikrede nettverk øker også risikoen, særlig hvis ekstern tilgang ikke er godt sikret.
Virksomhetsinformasjon blir også vanskeligere å kontrollere når ansatte lagrer den i personlige skyløsninger, lokale mapper eller uautoriserte apper. Det gjør det vanskeligere for virksomheten å administrere tilgang eller vite hvor sensitiv data befinner seg. Dette blir spesielt utfordrende ved avgang, når virksomheten kan slite med å finne og fjerne bedriftsfiler som ligger på private enheter.
Tapte eller stjålne laptoper kan også eksponere forretningsinformasjon. Risikoen er høyere når fullstendig diskkryptering (full disk-kryptering), skjermlås og sterk enhetsautentisering ikke er aktivert.
Disse risikoene varierer mye mellom ansatte, avhengig av enheter, programvare og sikkerhetsvaner. Å etablere konsistente cybersikkerhetskrav hjelper små bedrifter med å redusere disse forskjellene og beskytte virksomhetsinformasjon bedre.
Hvordan forbedrer man BYOD-sikkerheten for fjernansatte?
BYOD-sikkerhet fungerer best når flere grunnleggende beskyttelser kombineres. Hver godkjente privat laptop bør oppfylle et minimumsnivå for enhetssikkerhet. Dette inkluderer både kontosikring og hvordan virksomhetsdata håndteres.
Å forbedre sikkerheten trenger ikke bety komplisert infrastruktur. Å holde enheter oppdatert, bruke pålitelig endepunktsbeskyttelse, kreve sterk autentisering og sørge for at arbeidsdata ligger i godkjente bedriftsløsninger kan redusere mange av de vanligste risikoene.
Beskytt enheter mot skadevare og uautorisert tilgang
Private bærbare som brukes i jobb, bør kjøre støttede operativsystemer og holde nettlesere og sikkerhetsverktøy oppdatert. Sikkerhetsoppdateringer er viktige fordi de fikser kjente svakheter angripere kan utnytte.
Pålitelig endepunktsbeskyttelse bør også være installert for å oppdage og blokkere skadevare, ransomware og andre trusler. Dette er spesielt viktig på BYOD-enheter fordi ansatte ofte bruker dem til privat nettlesing og kan laste ned apper eller filer utenfor virksomhetens kontroll.
Diskkryptering kan beskytte informasjon hvis en laptop blir tapt eller stjålet. Enheter bør også bruke automatisk skjermlåsing og sikker autentisering, for eksempel et sterkt passord eller PIN, med biometrisk autentisering der det støttes.
Sikret ekstern tilgang til virksomhetens systemer
Bedriftens e-post og andre viktige kontoer bør være beskyttet med multifaktorautentisering (flere faktorer / MFA). Dette legger et ekstra sjekkpunkt utover passordet og kan hindre kontoovertakelse hvis innloggingsopplysninger blir stjålet.
Ansatte bør bruke sterke og unike passord for bedriftskontoer, helst lagret i en passordmanager. Passkeys kan være et annet sikkert innloggingsalternativ der det støttes.
Fjernarbeidere bør også bruke sikker Wi‑Fi og krypterte forbindelser når de får tilgang til virksomhetens systemer. En VPN) kan være påkrevd ved tilkobling til private ressurser eller når virksomheten tilbyr en som del av fjernaksessoppsettet. En VPN bør imidlertid betraktes som ett beskyttelseslag og ikke en erstatning for endepunktsikkerhet, MFA, eller gode kontorutiner.
Hold arbeidsdata og personlig data atskilt
Arbeidsrelatert informasjon bør lagres i godkjente bedriftskontoer og virksomhetsadministrerte skylagre. For eksempel bør ansatte lagre bedriftsdokumenter i en godkjent Microsoft 365- eller Google Workspace-konto fremfor i en personlig sky. Dette gjør det enklere for virksomheten å kontrollere tilgangen til sensitive filer.
Husholdningsmedlemmer bør ikke kunne få tilgang til bedriftsinformasjon på en delt laptop. Separate brukerkontoer kan redusere utilsiktet tilgang. Separate nettleserprofiler gjør det også enklere å holde jobb- og private innlogginger adskilt.
Disse tiltakene forbedrer organiseringen og reduserer tilfeldig kryssbruk mellom privat og jobb. De gir ikke full isolasjon — hvis enheten er kompromittert, kan skadevare fortsatt påvirke flere kontoer eller profiler.
Hvordan kan små bedrifter håndtere BYOD-sikkerhet?
Små bedrifter kan håndtere BYOD mer effektivt ved å sette klare regler før ansatte kobler private bærbare til virksomhetens systemer.
En BYOD-policy bør forklare hvilke enheter som er tillatt, hvilke minimumssikkerhetsstandarder de må oppfylle, hvilke apper og tjenester ansatte skal bruke, og hva ansatte er ansvarlige for. Den bør også dekke akseptabel bruk, hvordan virksomhetsinformasjon skal lagres, og hva som skjer hvis en enhet blir tapt, kompromittert eller ikke lenger brukes i arbeidssammenheng.
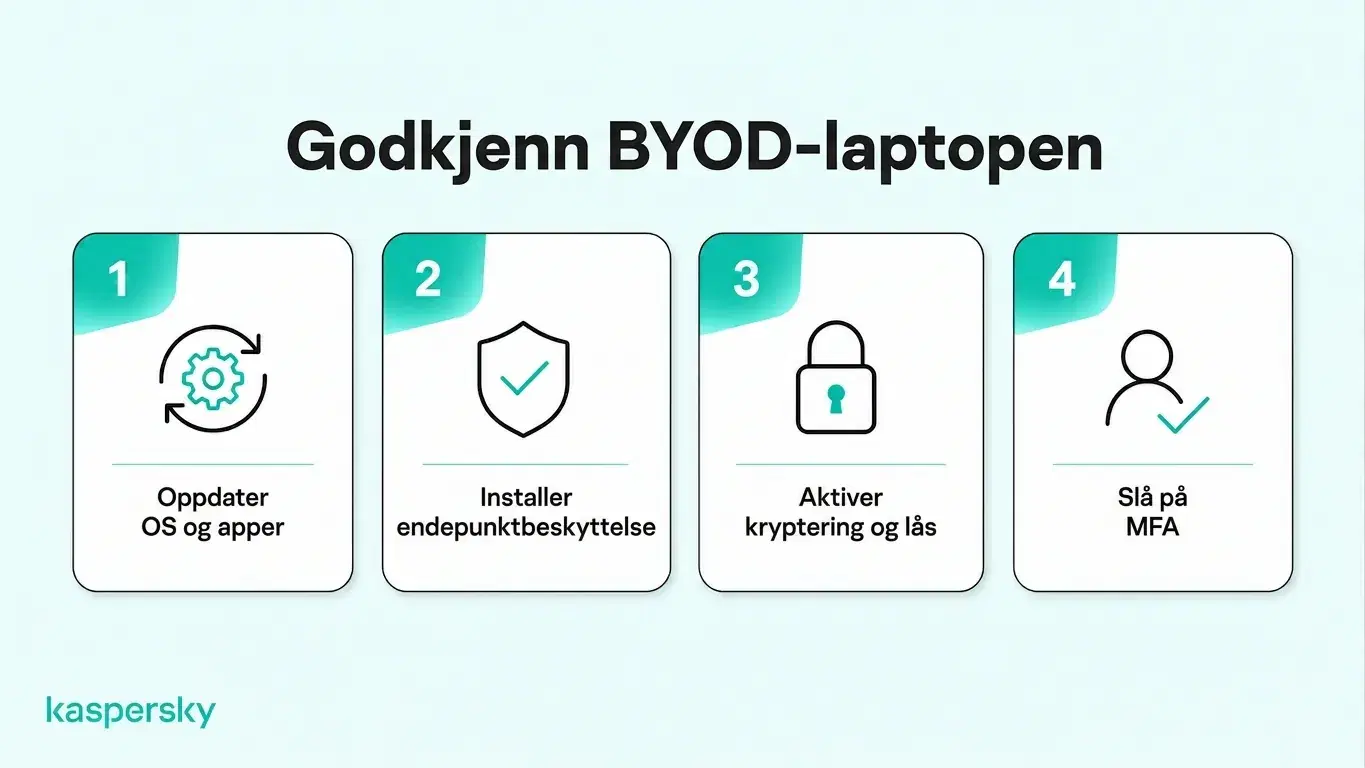
Før man gir tilgang til systemer, bør små bedrifter verifisere at private bærbare oppfyller minimumskravene. For eksempel kan ansatte fylle ut en sjekkliste for enhetsgodkjenning som bekrefter at operativsystemet er støttet, sikkerhetsoppdateringer er installert, endepunktsbeskyttelse er aktiv og kryptering er aktivert. Periodiske kontroller kan avdekke enheter som ikke lenger oppfyller kravene.
Tilgang bør følge prinsippet om minste privilegium. Gi ansatte kun de systemene og den informasjonen de trenger for sin rolle. Rettigheter bør gjennomgås ved endringer i ansvar og fjernes raskt når noen slutter. Avviklingsrutiner bør også håndtere eventuelle bedriftsfiler som fortsatt ligger på en privat laptop.
Sentraliserte sikkerhetsverktøy kan gjøre dette enklere ved å hjelpe virksomheter med å administrere tilgang og enhetsbeskyttelse fra ett sted. All overvåking bør begrenses til det som er nødvendig for virksomhetens sikkerhet og unngå unødig innsyn i ansattes private aktiviteter eller filer.
Uavhengig testet og tildelt av bransjens ledende laboratorier.
Hva bør du gjøre hvis en ansatts private laptop er kompromittert?
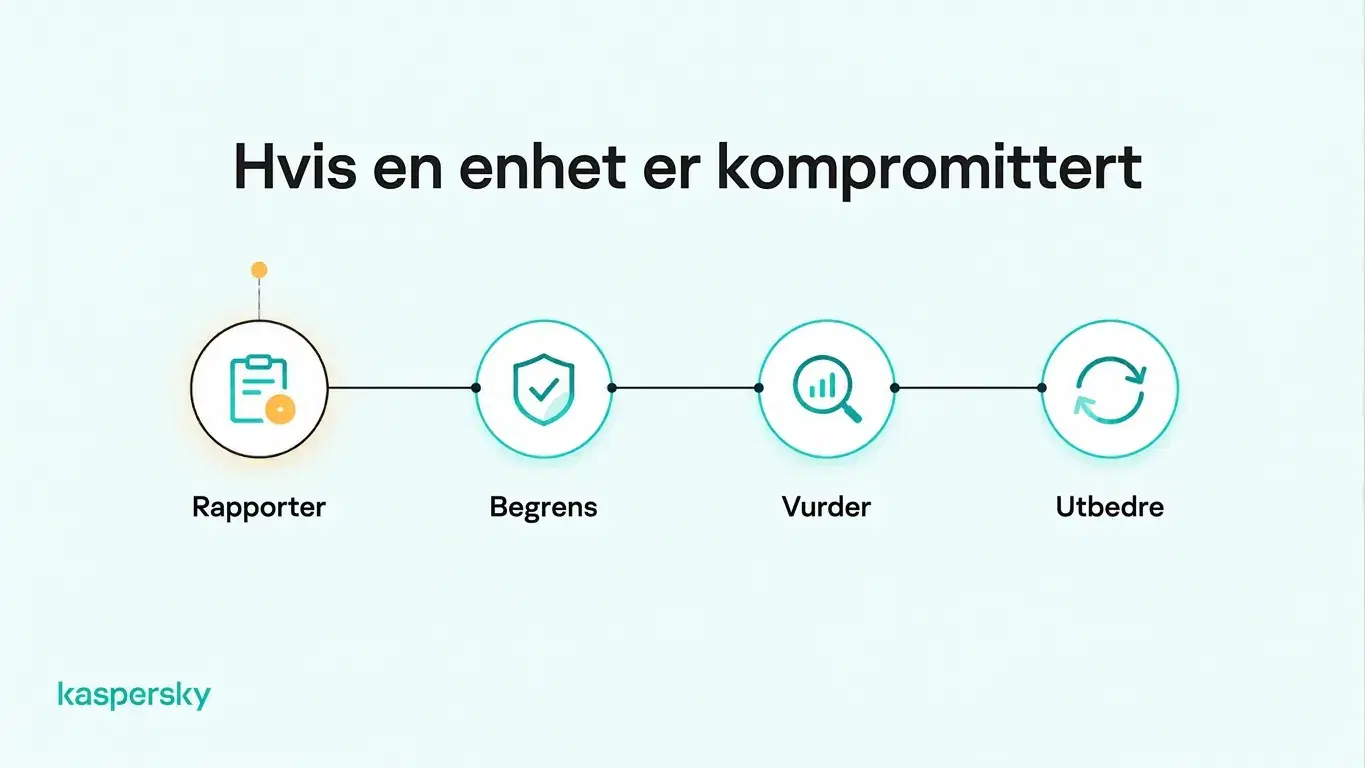
Ansatte bør rapportere mistenkt skadevare, uautorisert tilgang eller tapt/stjålet laptop så raskt som mulig. Rask rapportering gir virksomheten mer tid til å begrense tilgang og sikre berørte kontoer.
Prioritet én er innskrenkning. Dette kan innebære midlertidig blokkering av enheten fra systemene, logging ut aktive økter, tilbakestilling av berørte legitimasjoner eller isolering av en enhet som kan være infisert av skadevare.
Når den umiddelbare trusselen er innskrenket, bør virksomheten vurdere om kontoer, filer eller systemer ble eksponert. Sjekk:
- Om bedriftsfiler var lagret på laptopen
- Hvilke forretningskontoer som hadde aktive økter på enheten
- Om det fant sted mistenkelige innlogginger
- Om enheten hadde tilgang til sensitive systemer eller skytjenester.
Hvis skadevare mistenkes, bør enheten renses og sjekkes før viktige legitimasjonsopplysninger endres på den. Endringer i sensitive kontoer bør gjøres fra en kjent ren enhet.
En kompromittert privat laptop bør kun få tilbake tilgang til virksomhetens systemer etter at sikkerhetsproblemet er løst og enheten igjen oppfyller virksomhetens BYOD‑krav. Ved tapt eller stjålet laptop bør berørte kontoer og økter forbli begrenset til virksomheten er fornøyd med at tilgangen er sikret.
Relaterte artikler:
- Hva er risikoene ved sårbarheter i endepunktenheter i BYOD-miljøer?
- Hva er hovedforskjellene mellom personlig og forretnings‑antivirus?
- Hva er viktige e‑postrutiner for små bedrifter?
- Hvordan kan en "Veiledning i cybersikkerhet for små bedrifter" hjelpe teamet mitt?
Anbefalte produkter:
FAQs
Kan arbeidsgiver overvåke ansattes private bærbare?
Ja, arbeidsgiver kan overvåke arbeidsrelaterte aktiviteter eller sikkerhetsinnstillinger på private bærbare, avhengig av gjeldende lover og selskapets policy. Overvåking bør være åpen, begrenset til legitime virksomhetsbehov og respektere ansattes personvern.
Kan en bedrift fjernslette en ansatts private laptop?
Ja, enkelte verktøy for enhetsadministrasjon gjør det mulig for virksomheter å fjernslette en hel laptop, inkludert personlige filer. Andre verktøy kan selektivt fjerne bedriftsdata. Ansatte bør forstå disse mulighetene før de aksepterer enhetsadministrasjon.
Hvem betaler for sikkerhetsprogramvare på ansattes private bærbare?
Arbeidsgiver dekker ofte kostnader for nødvendig sikkerhetsprogramvare på private arbeidsenheter for å sikre enhetlig beskyttelse. Hvem som har betalingsansvar avhenger likevel av selskapets policy, arbeidsavtaler og gjeldende lover.
Bør små bedrifter kjøpe laptoper eller tillate ansatte å bruke egne?
Virksomhetseide laptoper er generelt å foretrekke når bedriften trenger større sikkerhetskontroll eller håndterer sensitiv informasjon. BYOD kan gi fleksibilitet og lavere utstyrsutgifter, forutsatt at private enheter oppfyller virksomhetens sikkerhetskrav.