Hvordan får svindlere tak i personopplysningene dine?
Svindlere kan skaffe personopplysninger på mange måter. Ofte lurer de folk til å avsløre informasjon gjennom phishing (nettfisking)-meldinger, falske nettsteder, svindeltelefoner, quizzer, undersøkelser eller andre former for sosial manipulering. Informasjon kan også stjeles direkte fra en enhet ved hjelp av skadelig programvare, bli eksponert i et datainnbrudd (datainnbrudd), samles fra offentlige kilder eller skaffes gjennom fysiske metoder som kortskimming eller stjelt post.
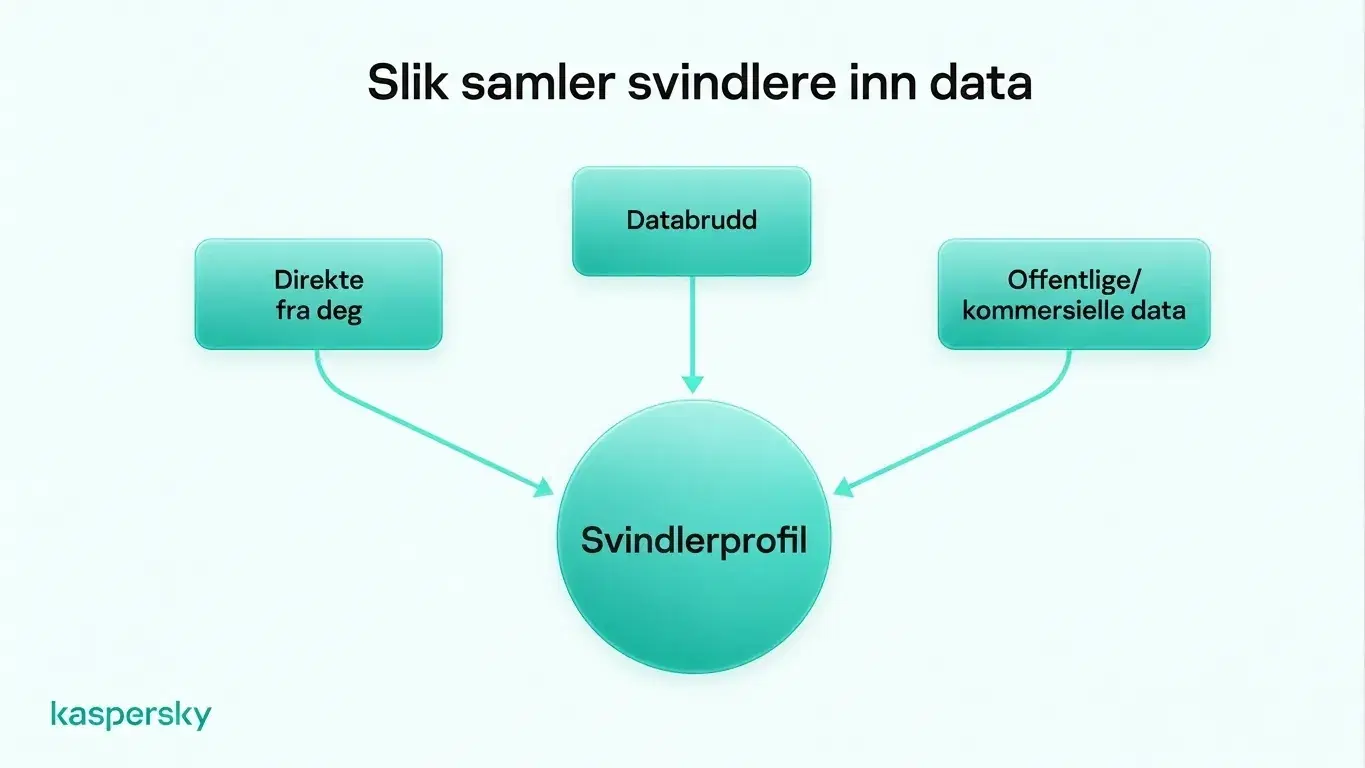
Svindlere samler ofte informasjon fra flere kilder i stedet for å stole på ett enkelt angrep. Ved å koble disse opplysningene kan de lære mer om en person og gjøre svindelen mer troverdig.
- Svindlere får vanligvis informasjon på tre hovedmåter: direkte fra offeret, gjennom lekket eller kompromittert data, og fra offentlige eller kommersielt tilgjengelige kilder.
- Ulike biter av informasjon kan settes sammen for å lage en mye mer detaljert profil, derfor kan en svindler allerede kjenne ekte personopplysninger.
- Kasperskys forskning fra 2025 viste at 88,5 % av de analyserte phishing-angrepene var rettet mot å stjele kontoopplysninger.
- At en oppringer eller melding kjenner et navn, adresse, bank, arbeidsgiver eller annen reell informasjon beviser ikke at personen som kontakter deg er ekte.
- Sikkerhetsprogramvare, trygge nedlastinger, programvareoppdateringer og å dele mindre personlig informasjon på nettet kan redusere hvor mye data svindlere får tak i.
- Unike passord og totrinnsbekreftelse kan gjøre lekkede innloggingsopplysninger mye mindre nyttige hvis persondata eksponeres.
Phishing og sosial manipulering
Phishing (nettfisking) og andre former for sosial manipulering bygger på påvirkning framfor teknisk hacking. Svindlere kan sende e-poster eller ringe som ser ut til å komme fra en bank, et leveringsselskap, en offentlig tjeneste, en arbeidsgiver eller en annen organisasjon du stoler på.
Disse svindlene kan opptre i flere former. Smishing (SMS‑phishing) bruker tekstmeldinger. Vishing bruker taleanrop. Falske nettsteder, nettbutikker, quizzer, undersøkelser, konkurranser og giveaways kan også være laget for å samle personopplysninger.
Målet er vanligvis å få offeret til å oppgi detaljer som brukernavn, passord, betalingsinformasjon eller personidentifikatorer. Svindelen kan oppfordre noen til å klikke en ondsinnet lenke eller gi oppringeren fjernstyringstilgang til en enhet.
Infostealere og annen skadelig programvare
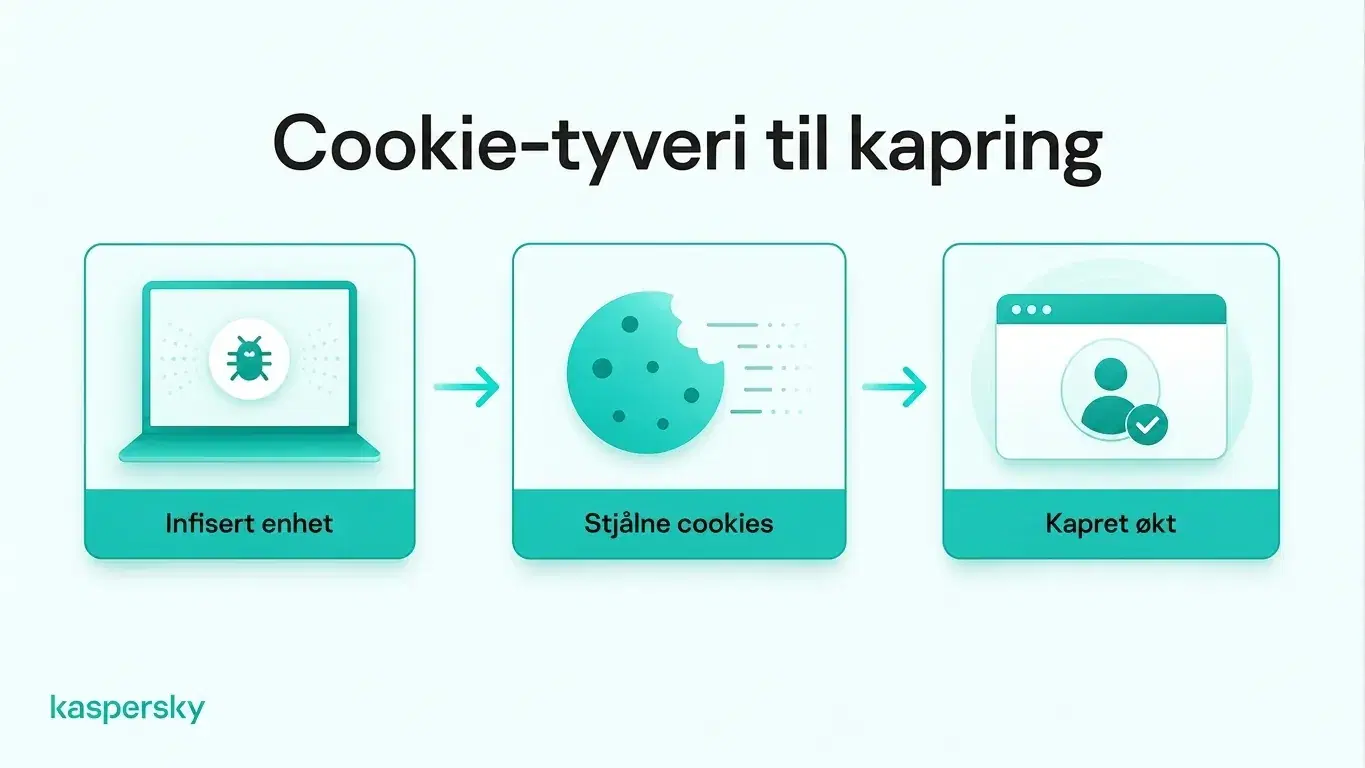
Skadelig programvare kan samle personopplysninger direkte fra en infisert enhet. Infostealere er en type skadelig programvare som er spesielt designet for å finne og stjele data som lagrede passord, nettlesercookies, betalingsinformasjon, filer og annen sensitiv informasjon.
Skadelig programvare kan infisere enheter gjennom ondsinnede nedlastinger, phishing-vedlegg, kompromitterte nettsteder eller falske apper som utgir seg for å være legitim programvare.
Nettlesercookies kan også være verdifulle. Stjålne sesjonscookies kan potensielt la angripere kapre en aktiv innlogging uten å måtte oppgi passordet på nytt. Dette er én grunn til at skadelig programvare på en tillitsfull enhet kan eksponere mer enn bare lokale filer.
Datainnbrudd
Personopplysninger kan også bli eksponert gjennom et selskap eller en nettjeneste selv når personen ikke har gjort noe galt.
Et datainnbrudd kan avsløre e‑postadresser, telefonnumre, navn, passord, betalingsinformasjon, fødselsdatoer eller andre kontodata. Stjålne innloggingsopplysninger kan deretter gjenbrukes i senere svindelforsøk eller selges til andre kriminelle på dark web.
Kompromitterte data kan være nyttige lenge. Selv om et gammelt passord ikke lenger fungerer, kan andre opplysninger som e‑postadresse, telefonnummer, hjemmeadresse eller fødselsdato fortsatt kombineres med nyere informasjon fra en annen kilde i enkelte former for ID‑tyveri (identitetstyveri).
Offentlige kilder og datameglere
Ikke all informasjon som brukes av svindlere er stjålet. En del kan allerede være offentlig eller kommersielt tilgjengelig.
Profiler på sosiale medier kan avsløre navn, arbeidsplasser, slektninger, bosted, bursdager, interesser, reiseplaner og andre personlige detaljer. Offentlige registre, personoppslagsnettsteder, kataloger og datameglere kan gi tilleggsinformasjon som kontaktopplysninger, adresser og demografiske data.
Fysiske metoder
Svindlere kan også samle informasjon offline. Shoulder surfing innebærer å se noen taste inn en PIN eller annen sensitiv informasjon på et offentlig sted.
Kortskimmingsenheter kan fange betalingskortdetaljer, mens stjelt post kan inneholde kontoutskrifter, kontoinformasjon eller ID‑dokumenter. Kastet papirarbeid kan også eksponere nyttige personopplysninger hvis det ikke blir destruert på en sikker måte.
Hva kan svindlere gjøre med personopplysningene dine?
Hva svindlere kan gjøre med personopplysninger avhenger av hvilke detaljer de får tak i. Selv en e‑postadresse eller et telefonnummer kan brukes til phishing eller andre målrettede svindelforsøk, mens flere opplysninger kan muliggjøre mer overbevisende impersonering, kontoovertakelse eller ID‑tyveri.
For eksempel kan en svindler kombinere en e‑postadresse som er eksponert i et datainnbrudd med en arbeidsgivers navn funnet på sosiale medier. De kan da sende en phishing‑melding som ser ut til å komme fra selskapets HR‑avdeling, noe som gjør forespørselen mer troverdig.
At noen kjenner ekte personopplysninger gjør ikke en oppringer eller melding tillitsverdig.
Svindlere kan bruke ulike typer personopplysninger til ulike formål:
|
Informasjon som er eksponert |
Hva svindlere kan gjøre med den |
|
E‑postadresser og telefonnumre |
Sende målrettede phishing‑meldinger, svindel‑samtaler eller falske konto‑varsler. |
|
Brukernavn og passord |
Forsøke å få tilgang til kontoer eller teste gjenbrukte innloggingsopplysninger på andre tjenester. |
|
Betalingskort‑ eller bankdetaljer |
Forsøke å gjennomføre uautoriserte transaksjoner eller økonomisk bedrageri, avhengig av hvilke opplysninger som er tilgjengelige. |
|
Navn, adresser og opplysninger fra sosiale medier |
Impersonere pålitelige kontakter eller gjøre svindelforsøk mer troverdige. |
|
Identitetsdokumenter og sensitive personopplysninger |
Forsøke ID‑tyveri (identitetstyveri), falske søknader eller konto‑impersonering. |
|
Nettlesercookies og aktive sesjoner |
Muligens kapre innloggede kontoer uten å måtte oppgi passordet på nytt. |
Hva bør du gjøre hvis en svindler har personopplysningene dine?
Det første steget er å identifisere hvilke personopplysninger som kan ha blitt eksponert. Riktig respons avhenger av hvilken type data det gjelder, om en konto har blitt åpnet eller brukt, og om en enhet er kompromittert.
|
Informasjon som er eksponert |
Hovedrisiko |
Hva du bør gjøre |
|
Passord eller kontoopplysninger |
Kontoovertakelse og uautorisert tilgang |
Endre berørte passord, også på andre kontoer hvor de er gjenbrukt. Aktiver totrinnsbekreftelse (two‑factor / 2FA), gjennomgå kontohistorikk og logg ut av ukjente økter. |
|
Betalingskort eller bankdetaljer |
Uautoriserte betalinger og økonomisk bedrageri |
Kontakt banken eller kortutsteder umiddelbart. Spør om kortet eller kontoen må sperres eller byttes, og gå gjennom nylige transaksjoner. |
|
Identitetsdokumenter eller sensitive personopplysninger |
ID‑tyveri og impersonering |
Ta kontakt med relevant utstedende myndighet eller tjeneste for veiledning. Følg med på ukjente kontoer eller søknader opprettet i ditt navn og meld mistenkt identitetstyveri. |
|
E‑postadresse eller telefonnummer |
Phishing, svindel‑samtaler og målrettet impersonering |
Vær forsiktig med uventede meldinger og anrop, spesielt de som inneholder ekte personopplysninger. Unngå mistenkelige lenker og bekreft forespørsler via offisielle kontaktkanaler. |
|
Nettlesercookies, aktive økter eller malware‑relaterte data |
Sesjonskapring og ytterligere passordtyveri |
Sjekk og rengjør den berørte enheten med pålitelig sikkerhetsprogramvare. Endre deretter viktige passord fra en ren enhet, tilbakekall aktive økter der det er mulig, og gjennomgå kontohistorikk. |
Fortsett å overvåke viktige kontoer for mistenkelige innlogginger, forsøk på tilbakestilling av passord og uautoriserte transaksjoner. Rapportér bekreftet misbruk til relevant leverandør eller organisasjon.
Hvordan kan du beskytte personopplysningene dine mot svindlere?
Å beskytte personopplysninger begynner med å gjøre det vanskeligere for svindlere å samle nyttige detaljer. Vær forsiktig med uventede meldinger eller anrop, spesielt når noen skaper en følelse av hastverk eller ber om konto‑tilgang. Selv om en forespørsel ser ut til å komme fra en kjent organisasjon, bekreft den via en offisiell kontaktkanal før du deler opplysninger eller gir tilgang.
Kontoer trenger også sterk beskyttelse. Bruk forskjellige passord for hver nettkonto. Disse kan lagres i en anerkjent passordbehandler. Det er også lurt å aktivere totrinnsbekreftelse (two‑factor / 2FA) der det er tilgjengelig. Da er ikke passordet alene nok for å få tilgang til kontoen.
Enheter bør også være beskyttet mot skadelig programvare og infostealere. Last ned apper og programvare fra pålitelige kilder, installer sikkerhetsoppdateringer raskt, og bruk anerkjent sikkerhetsprogramvare som kan oppdage ondsinnede filer, nettsteder og andre trusler.
Begrens personlig informasjon som er tilgjengelig på nettet ved å gjennomgå personverninnstillingene på sosiale medier og unngå unødvendige offentlige detaljer som bursdager, familiær informasjon eller reiseplaner. Slett ubrukte kontoer og fjern personopplysninger fra nettjenester du ikke lenger trenger.
Følg med på varsler om datainnbrudd og mistenkelige påloggingsforsøk. Selv om disse forholdsreglene ikke kan forhindre alle datalekkasjer, kan de redusere eksponeringen din og hjelpe deg å reagere før stjålet informasjon misbrukes.
Kaspersky Premium kombinerer antivirusbeskyttelse med verktøy som blokkerer ondsinnede nettsteder og phishing‑forsøk, oppdager datalekkasjer og passordlekkasjer, og håndterer passord sikkert.
Uavhengig testet og tildelt av bransjens ledende laboratorier.



Relaterte artikler:
- Hva vet du om svindelnettsteder?
- Hvordan unngå sosial manipulasjon effektivt?
- Hva er de beste rådene for å forhindre phishing?
- Hvordan unngå datatyveri
Anbefalte produkter:
- Kaspersky Premium
- Last ned en gratis 30‑dagers prøve av vårt premium‑abonnement
- Kaspersky Mobile Security
FAQs
Kan svindlere få informasjon bare fra en SMS eller et anrop?
Vanligvis ikke fra meldingen eller anropet alene. Den største risikoen oppstår hvis mottakeren trykker på en ondsinnet lenke, svarer med personlig informasjon, installerer programvare eller gir tilgang til en enhet. Å svare kan også bekrefte at et telefonnummer er aktivt. Mistenkelige meldinger bør blokkeres og slettes.
Kan noen stjele identiteten din med bare navn og adresse?
Vanligvis ikke med bare navn og adresse, selv om disse detaljene kan gjøre målrettede svindler og impersoneringsforsøk mer overbevisende. ID‑tyveri (identitetstyveri) krever som regel flere opplysninger, som fødselsdato, ID‑detaljer, kontoopplysninger eller annen personlig data.
Hvilken informasjon trenger en svindler for å få tilgang til bankkontoen din?
Et navn og kontonummer alene er vanligvis ikke nok for tilgang til nettbank. Svindlere trenger ofte ekstra autentiseringsinformasjon, som innloggingsopplysninger, sikkerhetskoder eller tilgang til en betrodd enhet, en aktiv økt eller skjermen din.
Hvordan kan du se om kortet ditt er blitt skimmert?
Det kan være vanskelig å oppdage ved selve terminalen. En løs eller uvanlig kortåpning eller en uventet vedlegg kan være et varseltegn. Uautoriserte transaksjoner eller varsler fra banken er ofte det tydeligste tegnet på at kortdetaljer kan være kompromittert.