Hvorfor er små bedrifter attraktive mål for hackere?
Små bedrifter tiltrekker seg hackere fordi de behandler verdifulle data og finansielle transaksjoner, samtidig som de ofte har færre ressurser til å sikre systemene sine. Nettkriminelle kan utnytte disse forholdene for å stjele penger, kompromittere kontoer eller skaffe seg tilgang til større organisasjoner.
Ikke alle angrep er rettet mot én bestemt bedrift. Mange angrep er automatiserte eller bredt distribuerte, der angripere bruker verktøy for å finne eksponerte systemer og vanlige sikkerhetssvakheter. Andre angrep er bevisst målrettet mot bestemte virksomheter, ansatte, leverandørforhold eller betalingsprosesser.
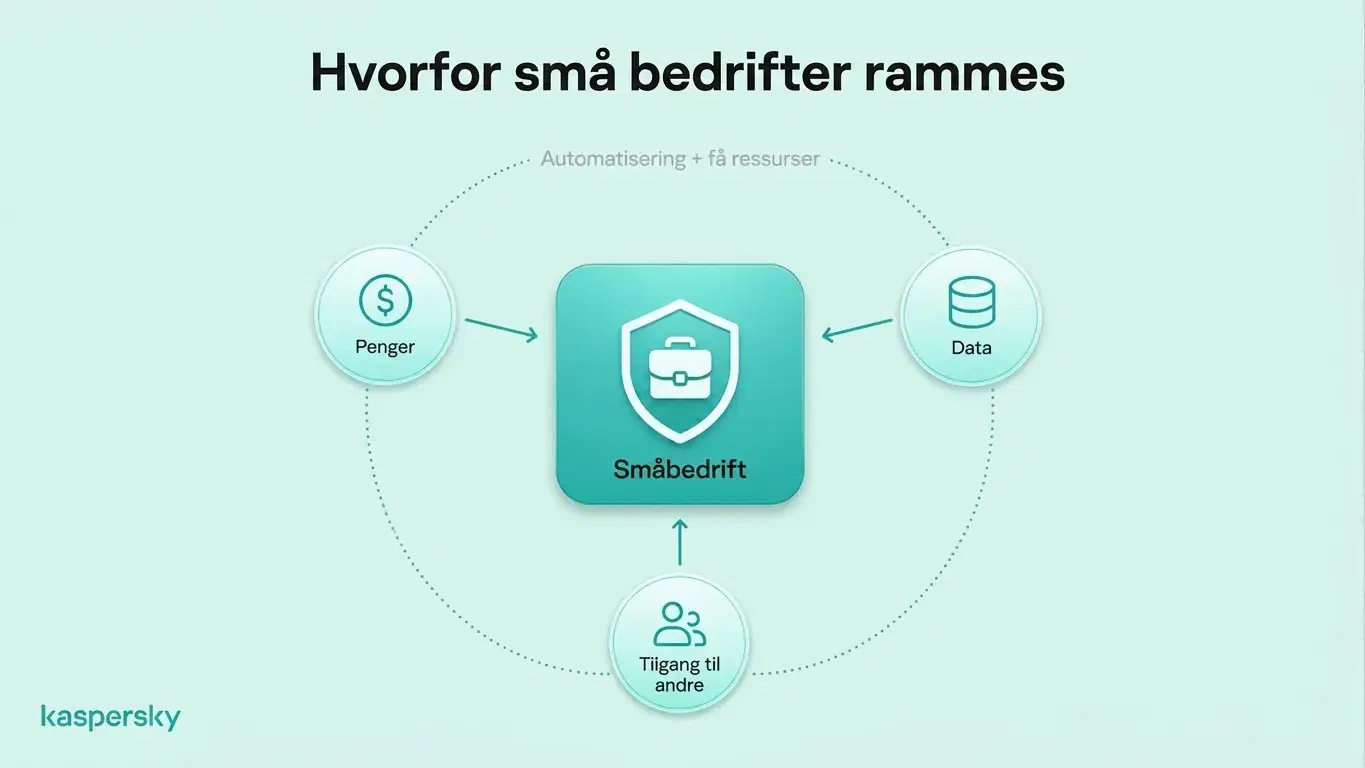
Penger er en åpenbar motivasjon. Angripere kan prøve å stjele fra bedriftskontoer eller gjennomføre annen økonomisk svindel. Løsepenger er en annen måte hackere forsøker å skaffe seg penger på.
Små bedrifter kan sitte på verdifull informasjon, inkludert kundedata, personalregistre, påloggingsinformasjon og kommersielt sensitiv informasjon. Forholdet til større organisasjoner kan også gjøre dem attraktive mål, fordi angripere noen ganger kan bruke kompromitterte leverandører eller partnere for å få tilgang til andre virksomheter.
En annen faktor er ressurser. Mindre selskaper kan ha begrenset IT‑støtte og ofte færre formelle cybersikkerhets‑prosesser. Det betyr ikke at små bedrifter nødvendigvis er usikre, men det kan gjøre at vanlige svakheter er vanskeligere å oppdage og utbedre raskt.
Det viktigste å vite:
- Små bedrifter kan være direkte mål, men mange angrep er automatiske eller opportunistiske snarere enn personlig rettet mot én virksomhet.
- Nettkriminelle kan være motivert av falske betalinger, løsepenger, tilgang til forretningskontoer eller verdifulle bedrifts‑ og kundedata.
- Forretnings‑epost, ansattes påloggingsopplysninger, kunderegistre og leverandørforhold kan alle gjøre en liten bedrift attraktiv for angrep.
- Tilknytning til større organisasjoner kan også skape risiko i forsyningskjeden, noe som gjør små bedrifter til nyttige sprangbrett mot andre mål.
- Begrenset IT‑ressurser og få dedikerte sikkerhetsprosesser kan øke eksponeringen dersom vanlige svakheter ikke blir tatt tak i.
- Grunnleggende tiltak som MFA, unike passord, sikkerhetsoppdateringer, endepunktsikkerhet, ansattopplæring og testede sikkerhetskopier kan redusere mange av de vanligste risikoene.
Hvordan angriper hackere små bedrifter?
Hackere angriper ofte små bedrifter gjennom nettfiske (phishing), sosial manipulering, stjålne påloggingsopplysninger, skadelig programvare, løsepengeprogrammer og uoppdatert programvare. Disse metodene kan gi angripere tilgang til bedriftskontoer, sensitiv informasjon eller kritiske systemer uten avanserte teknikker.
Nettfiske og forretnings‑epostkompromittering
Nettfiskemails, falske påloggingssider, etterligning og andre former for sosial manipulering brukes ofte for å stjele påloggingsinformasjon eller manipulere betalinger.
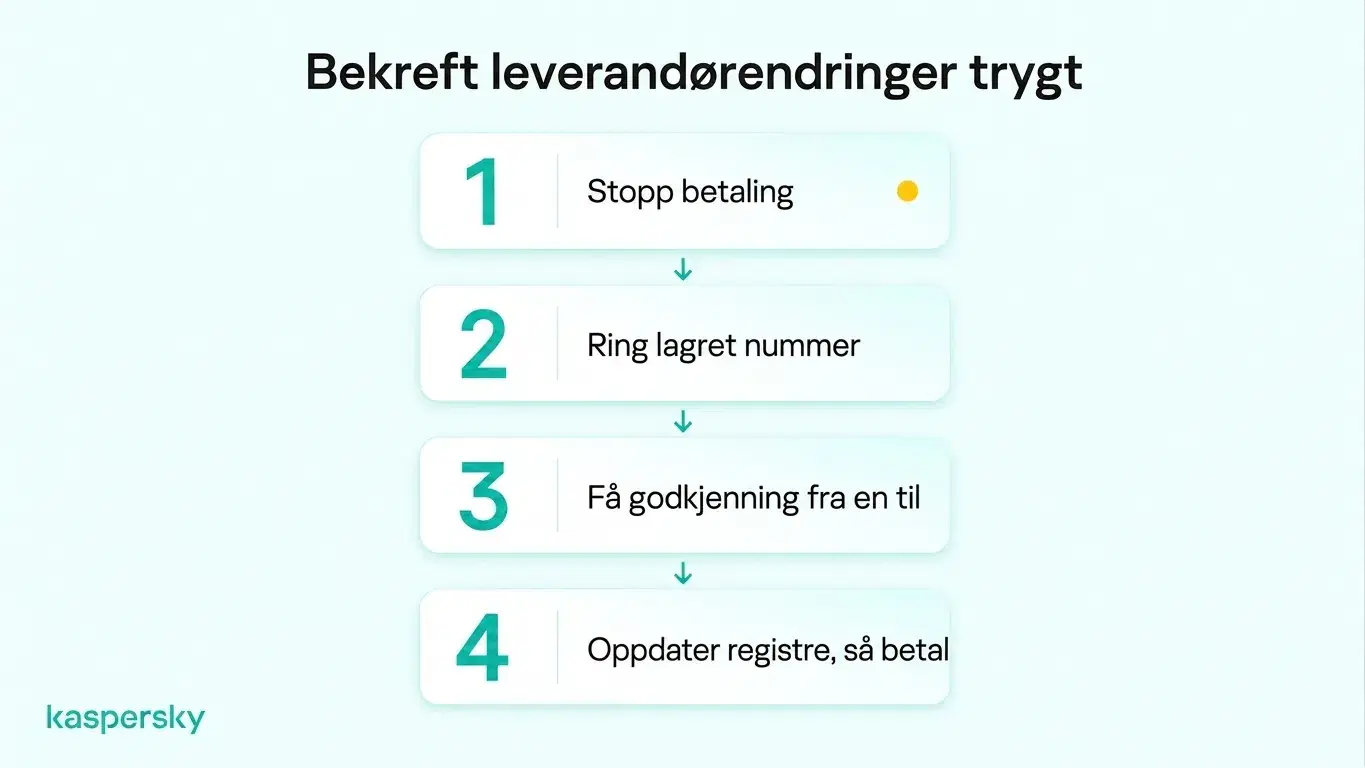
Et typisk eksempel er en falsk leverandørfaktura. En angriper kan utgi seg for å være en kjent leverandør og sende en tilsynelatende ekte faktura med endrede bankopplysninger. Hvis endringen ikke verifiseres uavhengig, kan bedriften sende penger direkte til angriperen.
Skadelig programvare og løsepenger
Skadelig programvare kan stjele informasjon, overvåke aktivitet eller gi angripere uautorisert tilgang til enheter. Løsepenger kan kryptere bedriftsfiler og lamme drift. Noen løsepengeangrep innebærer også tyveri av sensitiv informasjon med trussel om publisering med mindre løsepenger betales.
Kompromitterte påloggingsopplysninger
Svake eller kompromitterte passord kan gi angripere tilgang til forretnings‑epost og en rekke andre kontoer. Når de er inne, kan de lese meldinger, utgi seg for ansatte eller bruke tillitsforhold til å angripe kunder og leverandører.
Programvaresvakheter
Uoppdaterte applikasjoner og usikre fjernaksess‑verktøy kan skape inngangspunkter til bedriftsystemer. Å holde programvare støttet og oppdatert hjelper til med å lukke kjente svakheter før angripere kan utnytte dem.
Hva skjer når en liten bedrift blir hacket?
Et vellykket cyberangrep kan koste en liten bedrift penger, stanse daglig drift, eksponere sensitiv informasjon og skade kundenes tillit. Konsekvensene kan være særlig alvorlige for selskaper med begrensede økonomiske reserver eller få ressurser til rask gjenoppretting.
Økonomiske tap er som regel det første man tenker på. Kostnader kan komme fra falske betalinger, gjenopprettingsarbeid, tapt omsetning, utskifting av systemer eller utpressingskrav. Disse kostnadene kan være vanskelige å håndtere for mange små bedrifter.
Driftsforstyrrelser kan være spesielt krevende for små bedrifter. Hvis viktige kontoer, filer, betalingstjenester eller skyløsninger blir utilgjengelige, kan daglig drift stoppe opp. Uten dedikert IT‑støtte kan det ta lengre tid å gjenopprette tilgang og gjenoppta normal virksomhet.
Cyberangrep kan også føre til dataangrep som eksponerer kunders, ansattes eller forretningshemmeligheter. Avhengig av hvilke data som er berørt og gjeldende lover, kan bedrifter måtte undersøke hendelsen, varsle berørte parter eller melde bruddet til relevante myndigheter.
Kunder og samarbeidspartnere kan miste tillit hvis sensitiv informasjon blir eksponert eller tjenester blir forstyrret. Dette kan være spesielt skadelig for små bedrifter som er avhengige av tilbakevendende kunder og langsiktige relasjoner.
Hvordan kan små bedrifter beskytte seg mot hackere?
Små bedrifter kan redusere risikoen for cyberangrep ved å sikre kontoer med sterke passord og MFA, holde enheter oppdaterte, bruke endepunktsikkerhet og opplære ansatte i å kjenne igjen sosial manipulering. Regelmessige sikkerhetskopier og klare rutiner for hendelsesrapportering gir ekstra beskyttelse.
Sikre forretningskontoer. Bruk sterke og unike passord for forretningskontoer og lagre dem i en pålitelig passordbehandler i stedet for å gjenbruke påloggingsopplysninger.
Flerfaktorautentisering (MFA) bør også aktiveres for viktige kontoer som e‑post, skyplattformer, finansielle tjenester og administratorbrukere. Ansatte bør kun ha tilgang til systemer og informasjon som er nødvendig for deres rolle.
Beskytt enheter og programvare. Bedriftslaptoper, mobiltelefoner og andre enheter bør få sikkerhetsoppdateringer raskt. Pålitelige endepunktløsninger kan også hjelpe med å oppdage og blokkere skadelig programvare, løsepenger, ondsinnede nettsider og andre trusler. Gammel eller ikke‑støttet programvare bør byttes ut der det er mulig hvis den gir tilgang til viktige systemer.
Uavhengig testet og tildelt av bransjens ledende laboratorier.
Ansatte bør vite hvordan de kjenner igjen nettfiske og uvanlige betalingsforespørsler. Bedrifter bør også ha enkle verifiseringsrutiner slik at ansatte ikke må stole på at en e‑post eller melding er ekte.
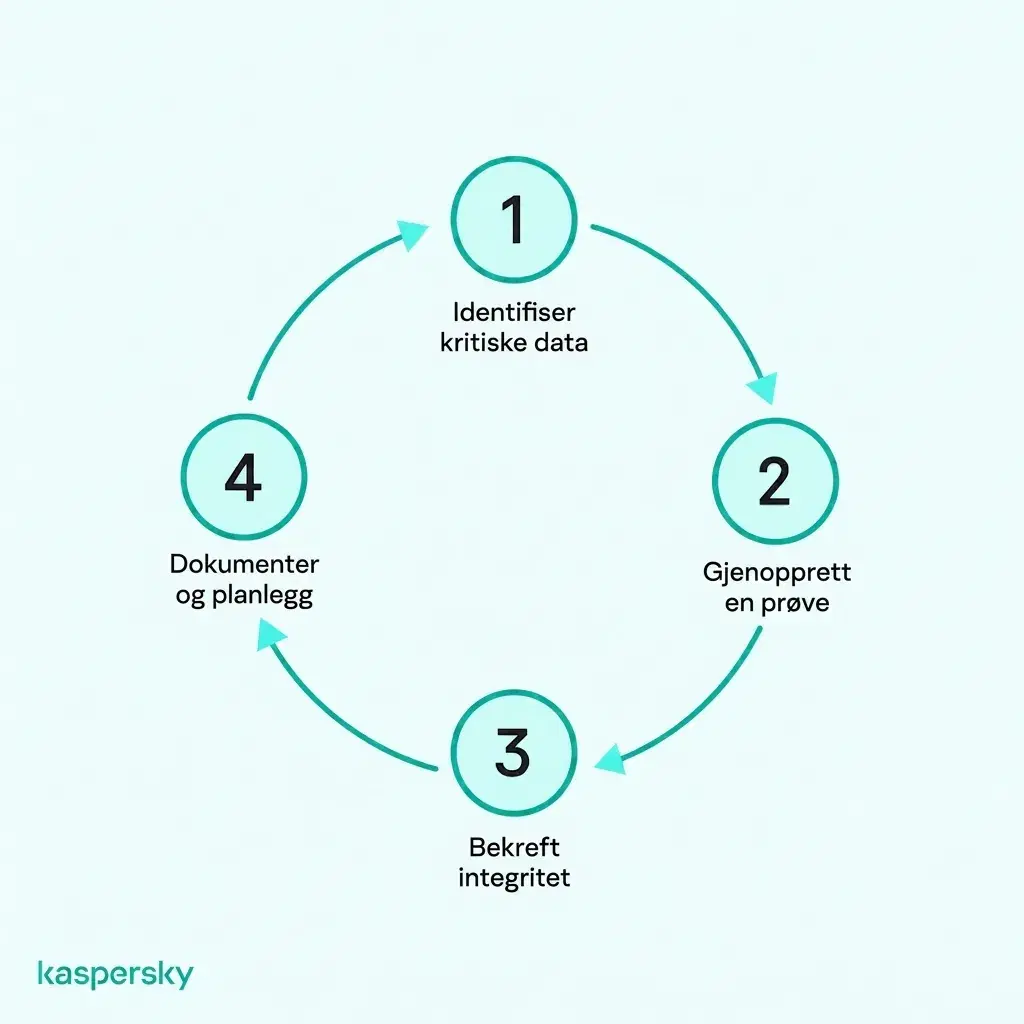
Forbered deg på potensielle sikkerhetshendelser. Ha sikre sikkerhetskopier av viktig forretningsdata og test dem jevnlig for å sikre at informasjon faktisk kan gjenopprettes. Ansatte bør også vite hvem de skal kontakte hvis de mottar en mistenkelig melding, mister en enhet eller mistenker at en konto er kompromittert.
Relaterte artikler:
- Hva er svindelsider og hvordan unngå svindelsider?
- Hva skadelig programvare trenger for å trives
- Hvordan unngå datatyveri
- Hvorfor er cybersikkerhet for små bedrifter avgjørende for din beskyttelse?
Anbefalte produkter:
- Kaspersky Premium
- Last ned en gratis 30‑dagers prøveversjon av vår premiumplan
- Kaspersky Mobile Security
FAQs
Kan hackere angripe en liten bedrift som ikke har nettside?
Ja. En nettside er bare ett mulig inngangspunkt. Angripere kan rette seg mot forretnings‑epost, skykontoer, ansattes enheter, fjernaksesstjenester, passord og leverandører selv om selskapet ikke har en offentlig nettside.
Hvordan kan en liten bedrift oppdage om hackere har fått tilgang til systemene deres?
Varselsignaler kan inkludere ukjente påloggingsvarsler, uventede passordendringer, nye videresendingsregler i e‑post, uvanlige betalinger, ukjent programvare eller at enheter oppfører seg annerledes. Sikkerhetsprogramvare og logger for kontoaktivitet kan også hjelpe til med å identifisere mistenkelig tilgang.
Hvem har ansvar for skysikkerhet?
Skysikkerhet er vanligvis et delt ansvar mellom leverandøren og bedriften som bruker tjenesten. Leverandøren beskytter som regel den underliggende skylinfrastrukturen, mens kunden fortsatt er ansvarlig for områder som kontosikkerhet, tilgangsrettigheter, konfigurasjoner og data som lagres. Den eksakte fordelingen av ansvar avhenger av hvilken skytjeneste som benyttes.
Hvilke bransjer blir oftest målrettet av cyberangrep?
Ifølge Verizons 2026 Data Breach Investigations Report hadde produksjon, rådgivende tjenester, offentlig administrasjon, helsevesen og finans noen av de høyeste antallene bekreftede databrudd. Likevel står bedrifter i alle bransjer og størrelser i fare for cyberangrep.