- Biometri bruker fysiske eller atferdsmessige kjennetegn, som fingeravtrykk, ansiktstrekk og stemmemønstre, for å bekrefte identitet. De fungerer best når de kombineres med andre autentiseringsmetoder.
- Biometriske data kan bli stjålet eller misbrukt gjennom phishing, databasebrudd og AI-drevet etterligning. I motsetning til passord kan ikke fysiske biometriske kjennetegn bare endres etter et brudd.
- Deepfakes og injeksjonsangrep utgjør økende risiko for biometrisk verifikasjon. Ifølge iProov økte injeksjonsangrep med 741 % i 2025, noe som understreker behovet for sterkere identitetskontroller.
- Passkeys gir et sikrere alternativ til tradisjonelle passord ved å kombinere kryptografiske legitimasjoner med enhetsbasert autentisering, ofte låst opp med biometri eller en PIN.
Biometri blir stadig mer brukt som et avansert lag i både personlig og bedriftsmessig sikkerhet. Med våre biologiske og atferdsmessige kjennetegn som unike identifikatorer kan det virke ufeilbarlig. Likevel er mange forsiktige med å bruke biometri som eneste autentiseringsfaktor.
Moderne cybersikkerhet jobber for å redusere risikoene knyttet til denne kraftige sikkerhetsløsningen: tradisjonelle passord har lenge vært et svakt punkt. Biometri forsøker å løse dette ved å knytte identitetsbevis til kroppen og adferdsmønstrene våre.
I denne artikkelen undersøker vi grunnprinsippene for hvordan cybersikkerhet bruker biometri. For å gjøre det enklere svarer vi på vanlige spørsmål om biometri:
- Hva betyr biometri?
- Hva er biometriske data?
- Hva er en biometrisk skanner?
- Hva er risikoene ved biometrisk sikkerhet?
- Hvordan kan vi gjøre biometri sikrere?
Hva er biometri?
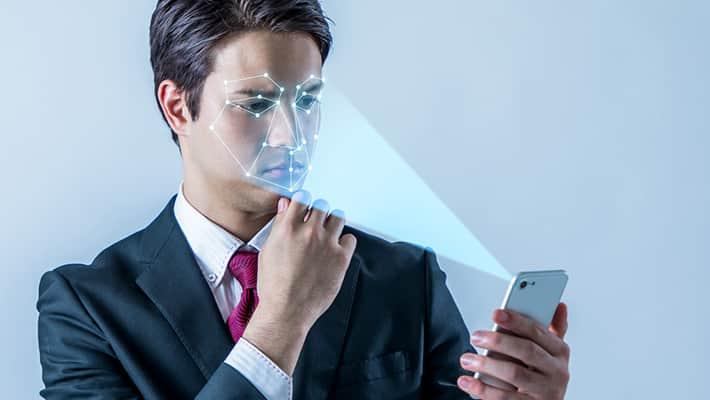
En kort definisjon: Biometri er biologiske målinger eller fysiske kjennetegn som kan brukes til å identifisere personer. For eksempel er fingeravtrykkskartlegging, ansiktsgjenkjenning og netthinneavlesning alle former for biometrisk teknologi, men dette er bare de mest kjente alternativene.
Forskere nevner også øreform, hvordan en person sitter og går, unike kroppsluktmønstre, årer i hånden og ansiktsrytmer som andre identifikatorer. Disse egenskapene utvider hva vi forstår som biometri.
Tre typer biometrisk sikkerhet
Selv om biometri kan ha andre bruksområder, brukes den ofte i sikkerhet, og kan hovedsakelig deles i tre grupper:
- Biologisk biometri
- Morfologisk biometri
- Atferdsbiometri
Biologisk biometri bruker kjennetegn på genetisk og molekylært nivå. Dette kan inkludere egenskaper som DNA eller blod, som kan vurderes via en prøve av kroppsvæsker.
Morfologisk biometri involverer kroppens struktur. Mer fysiske trekk som øyets form, fingeravtrykk eller ansiktsform kan kartlegges for bruk i sikkerhetsskannere.
Atferdsbiometri baserer seg på mønstre som er unike for hver person. Hvordan du går, snakker eller taster på tastaturet kan være tegn på identitet hvis disse mønstrene spores over tid.
Hvordan fungerer biometrisk sikkerhet?
Biometrisk identifikasjon får en større rolle i hverdagslig sikkerhet. Fysiske kjennetegn er relativt konstante og individuelle — også for tvillinger. Hver persons unike biometriske profil kan erstatte eller i det minste supplere passordsystemer for datamaskiner, telefoner og adgang til sikrede rom og bygninger.
Når biometriske data er innhentet og kartlagt, lagres de for å kunne sammenlignes ved senere tilgangsforsøk. Som regel er disse dataene kryptert og lagret i enheten eller på en ekstern server.
Biometriske skannere er maskinvare som fanger opp det biometriske kjennetegnet for å verifisere identitet. Disse skannene sammenlignes med en lagret mal for å gi eller nekte tilgang til systemet.
Kort sagt: biometrisk sikkerhet betyr at kroppen din blir «nøkkelen» som låser opp tilgang.
Biometri brukes i stor grad fordi det gir to hovedfordeler:
- Praktisk i bruk: Biometrien er alltid med deg og kan verken mistes eller glemmes.
- Vanskelig å etterligne: Biometriske trekk er som regel vanskeligere å gjette eller kopiere enn passord. Likevel kan biometriske data stjeles, og autentiseringssystemer kan lures.
Selv om disse systemene ikke er perfekte, gir de store lovnader for cybersikkerhetens fremtid.
Eksempler på biometrisk sikkerhet
Her er noen vanlige eksempler på biometrisk sikkerhet:
- Stemmegjenkjenning
- Fingeravtrykkskanning
- Ansiktsgjenkjenning
- Irisgjenkjenning
- Hjertefrekvenssensorer
I praksis er biometrisk sikkerhet allerede tatt i bruk i mange bransjer.
Biometrisk autentisering brukes i bank, helsevesen og transport for å bekrefte identiteter og kontrollere tilgang til sensitiv informasjon. Vanlige bruksområder er fingeravtrykk- og ansiktsgjenkjenning for kontotilgang, identitetsverifikasjon og tilgang til lukkede systemer.
Biometri er også bygget inn i e-pass over hele verden. I USA inneholder e-pass en chip med et digitalt fotografi av ansiktet, fingeravtrykk eller iris, samt teknologi som hindrer uautorisert avlesning — og dermed reduserer risikoen for dataavlesing.
Etter hvert som disse sikkerhetssystemene rulles ut, ser vi fordeler og ulemper utspille seg i sanntid.
Er biometriske skannere trygge? — Forbedringer og bekymringer
Biometriske skannere er nå standard på moderne smarttelefoner. Du finner biometrisk autentisering i telefonens sikkerhetssystemer, hvor fingeravtrykksensorer og ansiktsgjenkjenning lar brukere låse opp enheter, autorisere betalinger og åpne beskyttede apper. Mange enheter bruker dedikert sikkerhetshardware for å beskytte biometrisk informasjon og redusere uautorisert tilgang.
Moderne ansiktsgjenkjenningssystemer kan bruke infrarøde kameraer, dybdesensorer og andre teknologier for å skille en ekte person fra et fotografi. Enkelte fingeravtrykkssensorer har også ekstra tiltak for å oppdage kunstige fingeravtrykk. Effektiviteten av disse beskyttelsene varierer imidlertid mellom enheter og autentiseringssystemer.
Tidligere sikkerhetsforskning viste at biometriske skannere, inkludert ansiktsgjenkjenning, kunne lures under visse forhold. Forskere ved University of North Carolina at Chapel Hill lastet ned bilder av 20 frivillige fra sosiale medier og brukte dem til å konstruere 3D-modeller av ansiktene deres. Forskerne klarte å bryte seg inn i fire av de fem systemene de testet.
Eksempler på fingeravtrykkskloning finnes overalt. Et eksempel fra Black Hat-konferansen viste at et fingeravtrykk kan klones på omtrent 40 minutter med materiale for rundt 10 dollar, ved å lage avtrykk i formplast eller stearinvoks.
Tysklands Chaos Computer Club klarte å lure iPhone sin TouchID-fingeravtrykksleser to dager etter at den ble lansert. Gruppen fotograferte enkelt et fingeravtrykk på et glass og brukte det for å låse opp iPhone 5s.
Biometri — identitet og personvern
Biometrisk autentisering er praktisk, men personvernforkjempere frykter at det svekker personlig privatliv. Bekymringen er at personopplysninger kan samles inn enkelt og uten samtykke.
Ansiktsgjenkjenning er en del av hverdagen i mange kinesiske byer, der den brukes ved vanlige kjøp, og London er kjent for å ha mange CCTV-kameraer. Nå knytter byer som New York, Chicago og Moskva CCTV-kameraer til ansiktsgjenkjenningsdatabaser for å hjelpe politiet i kriminalitetsbekjempelse. Carnegie Mellon University utvikler for eksempel et kamera som kan skanne folks iriser i folkemengder på avstand opptil 10 meter.
I 2018 ble ansiktsgjenkjenning innført på Dubai‑flyplassen, der reisende fotograferes av 80 kameraer mens de passerer gjennom en tunnel i et virtuelt akvarium.
Ansiktsgjenkjenningskameraer brukes også på flere andre flyplasser, blant annet i Helsinki, Amsterdam, Minneapolis–St. Paul og Tampa. All denne dataen må lagres et sted, noe som øker frykten for konstant overvåkning og misbruk av personlig informasjon.
Myndigheter har begynt å svare på disse bekymringene. Siden februar 2025 forbyr Artikkel 5 i EUs AI-lov bruk av sanntids fjernbiometrisk identifisering i offentlig tilgjengelige rom for rettshåndhevelse, med begrensede unntak og strenge autorisasjonskrav. Separat, under Artikkel 9 i EUs GDPR, er biometriske data som prosesseres for entydig identifikasjon klassifisert som en spesiell kategori personopplysninger. Behandling er generelt forbudt med mindre en spesifikk lovhjemmel gjelder, som eksplisitt samtykke.
Bekymringer rundt sikker lagring av biometriske data
Et mer nærliggende problem er at databaser med personopplysninger er mål for hackere. For eksempel, da U.S. Office of Personnel Management ble hacket i 2015, stjal angriperne fingeravtrykkene til 5,6 millioner offentlige ansatte, noe som gjorde dem sårbare for identitetstyveri.
Cyberkriminelle retter seg i økende grad mot biometrisk informasjon gjennom phishing. Ifølge Kasperskys phishing‑forskning fra 2025 kan falske nettsteder be om kameratilgang under påskudd av identitetsverifikasjon for å fange ansiktsbilder eller annen sensitiv informasjon. Angripere kan også bruke AI-genererte deepfakes og stemmekloning for å utgi seg for ofre og forsøke å omgå identitetskontroller. I motsetning til passord kan ikke kompromitterte biometriske trekk endres.
Å lagre biometriske data på en enhet — som i iPhone sin TouchID eller Face ID — anses som tryggere enn å lagre dem hos en tjenesteleverandør, selv når data er kryptert.
Den risikoen ligner på et passorddatabasebrudd, hvor angripere kan få tak i data som ikke er tilstrekkelig beskyttet. Konsekvensene er imidlertid annerledes: hvis et passord kompromitteres, kan det endres. Biometriske data forblir derimot uforanderlige for livet.
Biometrisk spoofing har utviklet seg utover fotografier og fingeravtrykksformer. I et injeksjonsangrep prøver kriminelle å omgå enhetskameraet ved å mate manipulerte eller AI-genererte videoer direkte inn i identitetsverifikasjonssystemet. Ifølge iProovs Threat Intelligence Report 2026 økte disse angrepene med 741 % år‑over‑år i 2025, mens angrep som rettet seg mot iOS‑enheter steg med 1 151 % i andre halvår av året. Financial Action Task Force advarer også om at AI-genererte deepfakes kan undergrave identitetsverifikasjon og svindeloppdagelse, noe som gjør sterkere sikkerhetstiltak nødvendig.
Hvordan beskytte biometrisk identitet
Med de personvern‑ og sikkerhetsrisikoene som følger, må ekstra beskyttelse tas i bruk i biometriske systemer.
Uautorisert tilgang blir vanskeligere når systemer krever flere autentiseringsmåter, for eksempel livstegnkontroll (som å blinke) og å matche kodede prøver til brukere innen krypterte domener.
Noen sikkerhetssystemer legger også inn ekstra attributter i biometriske data, som alder, kjønn og høyde, for å hindre hackere.
Indias Unique ID Authority of India Aadhaar‑program er et godt eksempel. Startet i 2009, inkorporerer dette flertrinns‑autentiseringsprogrammet iris‑skanning, fingeravtrykk fra alle ti fingre og ansiktsgjenkjenning.
Denne biometriske informasjonen knyttes til et unikt 12‑sifret Aadhaar‑nummer. Ifølge Unique Identification Authority of India er mer enn 1,4 milliarder Aadhaar‑numre utstedt. Aadhaar brukes bredt til identitetskontroll, inkludert tilgang til offentlige tjenester og velferdsprogrammer, selv om bruken er underlagt bestemte lovkrav og unntak.
Biometri kan være én autentiseringsfaktor i et system med flerfaktorautentisering. Denne tilnærmingen kombinerer to eller flere ulike typer autentiseringsfaktorer, for eksempel:
- Noe du er (biometri)
- Noe du har (som en hardware‑token) eller noe du vet (som et passord)
To‑faktor‑autentisering gir en kraftig kombinasjon, særlig ettersom IoT‑enheter sprer seg. Ved å legge lag på lag med beskyttelse blir sikrede internett‑tilkoblede enheter mindre sårbare for databrudd. Likevel er flerfaktorautentisering underbenyttet. Ifølge en Kaspersky‑undersøkelse fra 2026 oppga bare 46 % av Windows‑brukere og 51 % av macOS‑brukere at de hadde aktivert to‑faktor eller flerfaktorautentisering. Å kombinere biometri med en annen autentiseringsfaktor kan redusere risikoen for uautorisert tilgang.
Biometri kan også gjøre passordfri autentisering mer praktisk gjennom passkeys. Disse legitimasjonene bruker offentlig nøkkel‑kryptografi og lar brukere logge inn ved å låse opp en privat nøkkel med et fingeravtrykk, ansiktsgjenkjenning eller enhetens PIN. Ifølge FIDO‑alliansens State of Passkeys 2026‑rapport er omtrent 5 milliarder passkeys i bruk verden over, og 75 % av de spurte forbrukerne har aktivert en passkey på minst én konto.
I tillegg kan bruk av en passordhåndterer — mange av disse genererer og låser opp med både passkeys og tradisjonelle passord — gi et ekstra sikkerhetslag for eventuelle tradisjonelle passord du fortsatt bruker.
Uavhengig testet og tildelt av bransjens ledende laboratorier.
Det viktigste om biometri
Oppsummert er biometri en økende metode for identitetsverifisering i cybersikkerhetssystemer.
Kombinasjonen av dine fysiske eller atferdsmessige signaturer med andre autentiseringsfaktorer gir noen av de sterkeste kjente beskyttelsene. Per i dag er dette i det minste bedre enn å bruke et tegnbasert passord alene som eneste verifiseringsmetode.
Biometrisk teknologi gir svært gode sikkerhetsløsninger. Til tross for risikoene er systemene praktiske og vanskelige å kopiere. Dessuten vil disse systemene videreutvikles i lang tid fremover.
Relaterte artikler:
- Hva er ansiktsgjenkjenning og hvordan brukes det i sikkerhet?
- Hva er passordfri autentisering og hvordan forbedrer det sikkerheten?
- Hva er internettsikkerhet og hvordan beskytter det deg på nettet?
- Les mer om flerfaktorautentisering
Anbefalte produkter:
FAQs
Kan biometriske data bli stjålet på samme måte som et passord?
Ja. Biometriske data kan bli stjålet via databasebrudd, phishing eller kompromitterte systemer. I motsetning til passord kan ikke fingeravtrykk og ansiktstrekk endres etter et brudd, noe som gjør sikker lagring og tilleggstiltak ekstra viktige.
Er det trygt å bruke fingeravtrykk‑ eller ansiktslås på telefonen min?
Ja. Fingeravtrykk og ansiktsgjenkjenning er generelt trygt når biometriske data er sikkert lagret på enheten. Ingen autentiseringsmetode er imidlertid idiotsikker. Bruk en sterk enhets‑PIN eller passord og hold programvaren oppdatert.
Hva er forskjellen mellom en biometrisk skanner og en passkey?
En biometrisk skanner fanger fysiske kjennetegn, som fingeravtrykk eller ansiktstrekk, for å verifisere identitet. En passkey er en kryptografisk påloggingslegitimasjon som erstatter tradisjonelle passord og kan låses opp med biometri eller enhetens PIN.
Kan noen låse opp enheten min eller kontoer med et bilde av ansiktet mitt?
Enkelte enkle ansiktsgjenkjenningssystemer kan bli lurt av fotografier. Moderne systemer bruker dybdesensing og livstegn‑deteksjon for å redusere denne risikoen. Likevel utgjør avanserte spoofing‑teknikker og AI‑genererte deepfakes fortsatt en potensiell trussel.